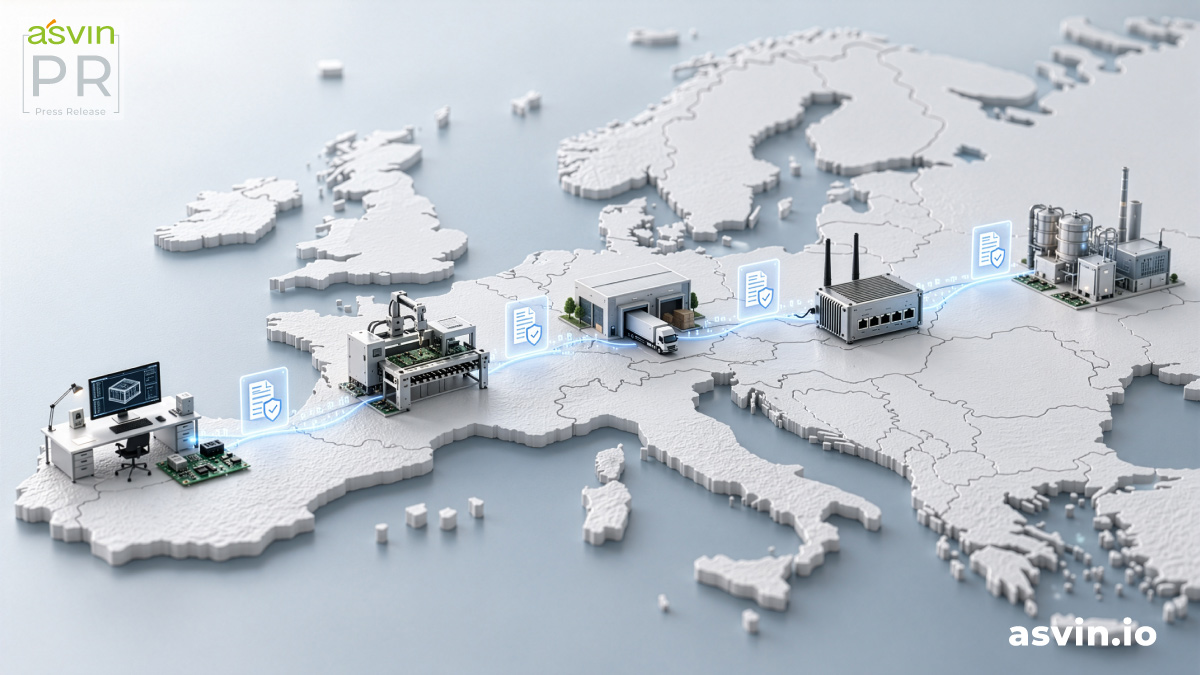
Das jüngst abgeschlossene Horizon-Projekt DOSS (Design and Operation of Secure IoT Supply Chain) legt den Grundstein für resiliente IoT-Kommunikation.
Elf EU-Forschungspartner präsentieren IoT-Cybersicherheitspass
Stuttgart, September 2026 – Cybersecurity-Anbieter asvin hat in einem Industrie-, Forschungs- und Hochschulkonsortium aus sechs europäischen Ländern eine integrierte Supply-Trust-Chain-Architektur entwickelt.
Diese wurde im Projektverlauf kontinuierlich in praxisnahen Testumgebungen erprobt. Mit der Plattform können Betreiber die Resilienz ihrer IoT-Lieferketten erheblich verbessern.
„Das DOSS-Projekt stellt eine eigens entwickelte Referenzarchitektur für Cybersicherheit, Implementierungswerkzeuge sowie technische Leitlinien bereit. Diese versetzen kleine und mittlere Unternehmen in die Lage, die Einhaltung neuer Cybersicherheitsvorschriften – einschließlich des Cyber Resilience Act (CRA) – systematisch zu bewerten, umzusetzen und nachzuweisen,“ hebt Rohit Bohara, CTO von asvin, die Relevanz der Lösung hervor.
„Außerdem etabliert die im Forschungsprogramm entwickelte Supply Trust Chain wirksame Feedback-Schleifen, über die Betreiber, aber auch Hersteller und Entwickler schon während des Betriebs Informationen über identifizierte Schwachstellen und Angriffe austauschen können.“
Damit, so Bohara, werde die von Cybersicherheits-Experten angesichts agentischer KI-Attacken immer stärker geforderte Vigilanz, also eine vorausschauende Risikoanalyse, auch auf IoT-Systemen gewährleistet.
Das Projekt übersetzt regulatorische Anforderungen in konkret umsetzbare technische Kontrollmaßnahmen, wiederverwendbare Sicherheitsmuster und praxisorientierte Implementierungshilfen. Es unterstützt KMU dabei, Cybersicherheitsanforderungen über den gesamten Produktentwicklungszyklus hinweg zu integrieren.
Im Zentrum der DOSS Supply Trust Chain steht die so genannte Device Security Passport Platform.
Sie ermöglicht einen kontrollierten Zugang zu maschinenlesbaren Sicherheitsinformationen, darunter Software- und Hardware-Stücklisten, Informationen über Schwachstellen, Ergebnisse von Sicherheitsbewertungen sowie Prüfberichte.
Diese Informationen werden von vier miteinander verbundenen Sicherheitsmodulen genutzt und angereichert:
Der Device Security Passport bündelt Sicherheitsinformationen über den Lebenszyklus eines IoT-Geräts.
Der integrierte DOSS-Ansatz wurde anhand von drei praxisnahen Pilotprojekten demonstriert und validiert. Hierzu gehörten eine Smart Home-Umgebung, eine Prosumer-Energiezelle mit PV-Dachanlage, Batteriespeicher, Wallbox und intelligentem Energiemanagement, sowie zwei Piloten mit vernetzten Fahrzeugen. Diese repräsentieren unterschiedliche IoT-Umgebungen und Lieferkettenbeziehungen.
Nicht zuletzt trägt die im Projekt mitgelaufene Standardisierungsarbeit jetzt Früchte. Drei auf DOSS-Ergebnissen basierende ETSI-Dokumente wurden veröffentlicht: ETSI TR 104 285 zum Device Security Passport, ETSI TS 104 286 zur digitalen Überführung von Sicherheitsstandards in Anforderungen sowie
ETSI TR 104 287 zur Methodik der Sicherheitsvalidierung für IoT-Komponenten.
Fazit von asvin-CTO Rohit Bohara:
„Durch die Zusammenführung zahlreicher relevanter Parameter – darunter IoT-Sicherheitsanforderungen, Tests, Nachweise, Bewertungen auf Systemebene und die sichere Inbetriebnahme – hat DOSS eine solide Grundlage für ein transparenteres und kontinuierlich gesichertes IoT-Ökosystem geschaffen.“
Die Ergebnisse liefern praxisnahe Bausteine für Hersteller, Technologieanbieter, Integratoren und Betreiber, die mit steigenden Cybersecurity- und regulatorischen Anforderungen konfrontiert sind.
Bei Bedarf an zusätzlichen Informationen vermitteln wir gerne ein Gespräch mit Rohit Bohara, CTO von asvin (Technologie und Projektverlauf), oder mit Mirko Ross, CEO von asvin (Marktrelevanz, Cyber- und KI-Risiken).
Projektdaten
| Name | DOSS, Design and Operation of Secure IoT Supply Chain |
| Vertragsnummer | HE-101120270 |
| Projektstart | 1. September 2023 |
| Laufzeit | 36 Monate |
| EU-Förderung | 5 Millionen Euro |
| Koordinator | Atos Hungary Ltd. |
Projektpartner
Über asvin
asvin ist ein in Stuttgart ansässiges Cybersecurity‑Unternehmen, das sich auf Cyber Threat und Risk Intelligence für vernetzte Produkte, industrielle Infrastrukturen und komplexe Lieferketten spezialisiert hat. Mithilfe von KI-gestützten Analysen, kontextbasierter Risikobewertung und automatisierten CTI-Reports unterstützt asvin Unternehmen dabei, Bedrohungen frühzeitig zu erkennen, Risiken zu priorisieren und regulatorische Anforderungen effizient umzusetzen. asvin.io

Konrad Buck
Leiter der Presse- und Öffentlichkeitsarbeit
Hintergrund & Expertenzugang für Medien
- Produkt- & Technologieeinblicke – Technischer Kontext, Lösungsarchitektur und praxisnahe Anwendungsbeispiele für Fach- und Wirtschaftspresse.
- Expertenkommentare & Hintergrundgespräche – Unser CEO steht als Expert:innenquelle zu aktuellen Entwicklungen in der Cybersicherheit, Bedrohungslandschaften sowie den Auswirkungen von KI auf Sicherheit und Regulierung zur Verfügung.
Ich spreche offen, faktenbasiert und ohne PR-Floskeln. Als ehemaliger IT-Journalist mit jahrzehntelanger Erfahrung in der IT- und Cybersicherheitsbranche kenne ich die Höhen und Tiefen der Industrie. Hintergrundgespräche off the record sind auf Anfrage möglich.