DIE HERAUSFORDERUNG
Cyberrisiken bei Lieferanten identifizieren und bewerten
Cyberrisiken bei Lieferanten frühzeitig erkennen
Schwachstellen in der Cybersicherheit von Lieferanten werden für Unternehmen und Organisationen schnell selbst zum Cyberrisiko. Dazu zählen Datenabfluss, unbefugter Zugriff auf die IT-Infrastruktur des Unternehmens und eingeschleuste Schadsoftware.
asvin analysiert aktuelle Cyber-Risikobewertungen von Lieferanten und liefert wichtige Signale, um Cyberrisiken in der Lieferkette früh zu erkennen. So können Unternehmen Maßnahmen zur Risikominderung umsetzen, bevor es bei einem Lieferanten zu einem unerwarteten Cybervorfall kommt.
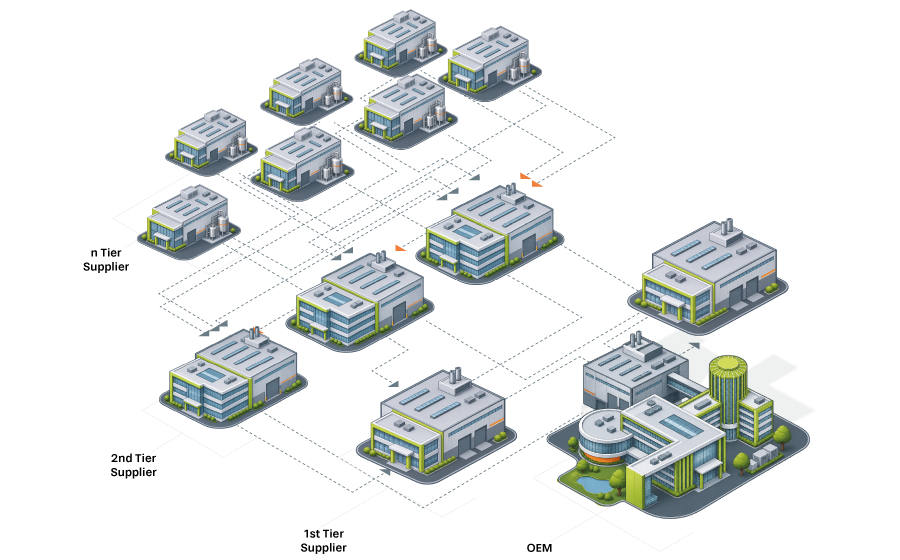
Lieferkettennetzwerke sind komplex und verändern sich ständig. Deshalb müssen sie laufend bewertet werden.
DIE LÖSUNG
KI-basierte Cyber-Risikobewertung von Lieferanten
Cyberrisiken in der Lieferkette im Blick
01
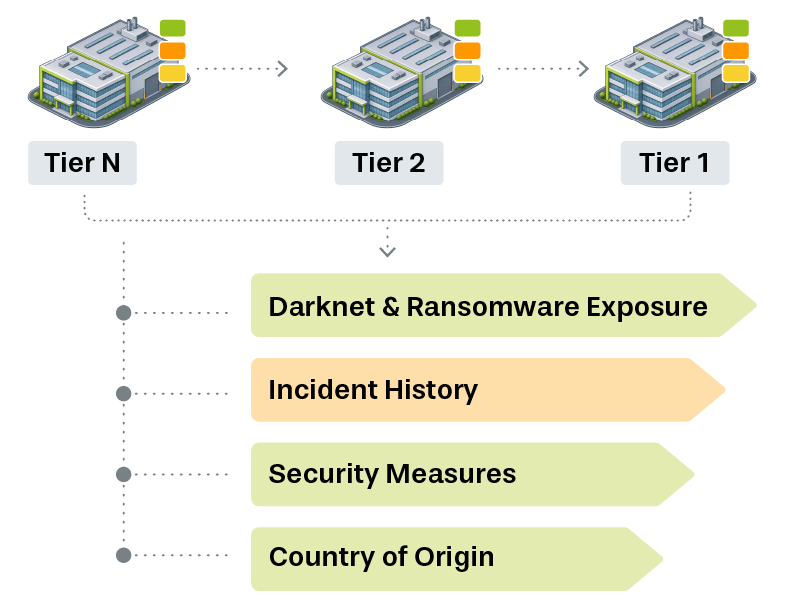
Risikorelevante Daten von Tier n bis Tier 1
02
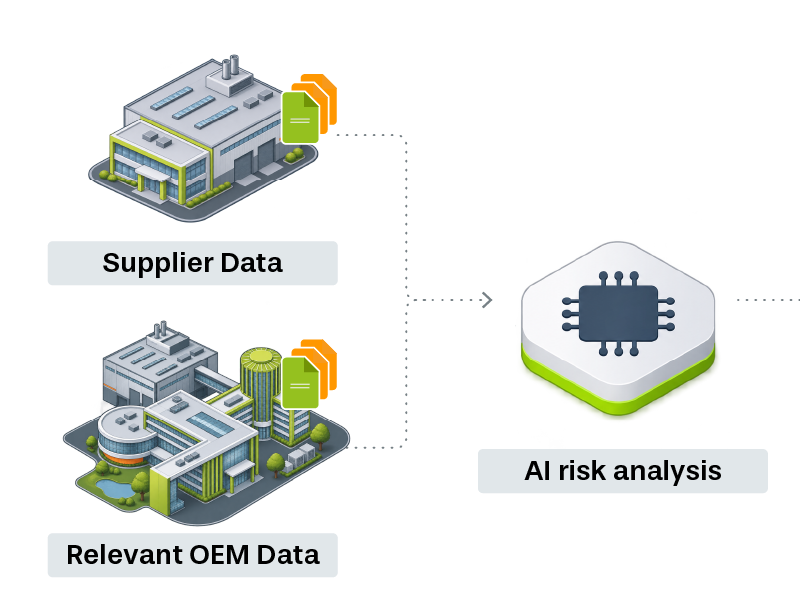
KI analysiert den aktuellen Risikostatus des Lieferanten
03
Graphbasierte Risikovisualisierung
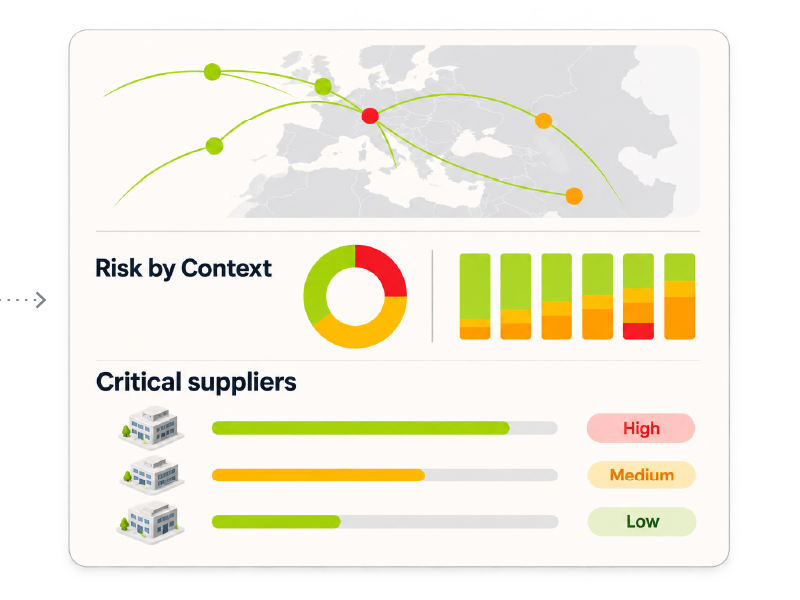
Die KI-basierte Cyber-Risikoanalyse von asvin zeigt ein aktuelles Bild der Cyberrisiken eines Lieferanten. Sie ermöglicht eine umfassendere Cyber-Risikobewertung von Lieferanten, als es herkömmliche Fragebögen im Lieferantenmanagement können. Dafür analysiert asvin mithilfe von Kontextgraphen die aktuellen Risikofaktoren anhand interner und externer Daten. So entsteht mehr Transparenz über Cyberrisiken in der Lieferkette.
Risk by Context™ erstellt ein Risikomodell, das unter anderem folgende Faktoren berücksichtigt: wie stark ein Lieferant im Darknet und gegenüber Ransomware-Gruppen exponiert ist, welche Cybersicherheitsvorfälle bereits bekannt sind und welche Schutzmaßnahmen umgesetzt wurden. Außerdem fließen Merkmale wie das Herkunftsland und aktuelle geopolitische Cybersicherheitsrisiken ein.
VORTEILE
Die Vorteile von asvin
01
Früherkennung
Cyberrisiken bei Lieferanten frühzeitig erkennen
02
Laufende Neubewertung
Regelmäßige Datenaktualisierungen aus der OSINT-Datenanalyse (Open Source Intelligence) von CTI HORIZON™
03
Gezielte Filterung
Lieferanten mit hohem Cyber-Risikoprofil gezielt herausfiltern
04
Priorisierung von Ressourcen
Ressourcen im Risikomanagement auf kritische Bereiche konzentrieren
Optimieren Sie das Cyber-Risikomanagement Ihrer Lieferkette
Risiko nach Kontext™
unterstützt einen strategischen Ansatz, der OSINT-Bedrohungen in Lösungen für Governance, Risk und Compliance (GRC) einbezieht.
Kennzahlen
Kennzahlen, mit denen Sie Richtlinien für das Lieferketten-Risikomanagement erstellen und optimieren
Bewertungen
Bewertungen, die besser sichtbar machen, wie Sicherheitsanforderungen und die zugehörigen Kontrollen umgesetzt werden
Analysen
Analysen, mit denen Sie die Cyber-Abhängigkeiten zu Ihren Lieferanten laufend überprüfen
INSIGHTS & PERSPEKTIVEN
Die Cybersicherheits-Herausforderungen von heute verstehen.
Lesen Sie Insights von Experten zu neuen Cyberbedrohungen, zu Sicherheitsrisiken durch KI und zur Entwicklung der Cybersicherheitslandschaft.
KONTAKT
Lassen Sie uns besprechen, was für Ihre Organisation wirklich relevant ist.
In einem unverbindlichen Gespräch zeigen wir Ihnen, welchen konkreten Mehrwert Risk by Context™“ in Ihrem Unternehmen schaffen kann.
30 Minuten
online über Teams oder persönlich
Direkter Austausch
mit unseren Experten
Vertraulich
und unverbindlich
Geschäftsführer und Gründer
Ihr Ansprechpartner für Strategie,
Cyber-Lagebild und Umsetzung