GESCHÄFTLICHE HERAUSFORDERUNGEN
Früherkennung von Risiken verhindert den Cyber-Notfall
Die Bedrohungslage verändert sich täglich. Angreifer arbeiten schneller, gezielter und zunehmend automatisiert. Zwischen einer neuen Schwachstelle und einem möglichen Angriff liegen oft nur noch wenige Tage oder Stunden. Zudem kommen neue Hybride Bedrohungen die direkt auf Menschen, Objekte und Einrichtungen zielen.
Gleichzeitig wächst die Informationsflut: OSINT-Quellen, Schwachstellenmeldungen, Warnungen und Hinweise auf hybride Bedrohungen.
Es fehlt nicht an Informationen – sondern an schnellen Antworten auf drei Fragen:
- Betrifft uns diese Bedrohung?
- Wie schwerwiegend ist das Risiko?
- Wie handeln wir am besten in der Abwehr?
In vielen Unternehmen und Organisationen werden Informationen noch manuell gesammelt, verglichen und aufbereitet. Das führt zu Zeitverzögerungen, bindet Fachkräfte und erhöht das Risiko, dass entscheidende Hinweise übersehen werden. Zudem brauchen die Rollen unterschiedliche Antworten:
Geschäftsführung und Management benötigen ein klares Lagebild mit Risiko, Auswirkung und Handlungsbedarf.
Informationssicherheit und IT-Betrieb benötigen technische Details, um die Betroffenheit zu prüfen und Gegenmaßnahmen einzuleiten.
CTI HORIZON™ macht aus verstreuten Informationen ein priorisiertes Cyberlagebild. So erkennen Verantwortliche früher, welche Cyber- und hybride Bedrohungen für ihr Unternehmen relevant sind und treffen schneller die richtigen Entscheidungen.
LÖSUNG
Relevante Risiken erkennen. Zusammenhänge verstehen. Gezielt handeln.
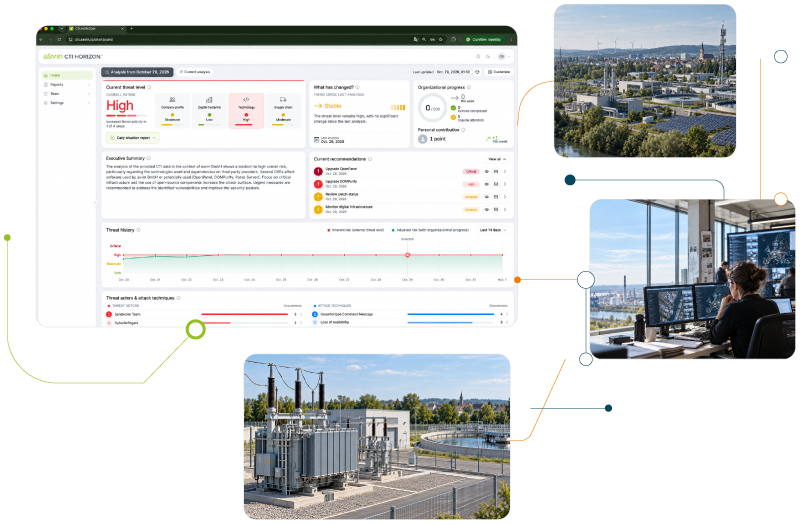
Lagebild im Unternehmenskontext
Sehen, was Ihr Unternehmen betrifft
CTI HORIZON™ bewertet externe Bedrohungsinformationen im Kontext Ihres Unternehmens und fasst sie in einem verständlichen Lagebild zusammen.
So schätzen Sie die aktuelle Bedrohungslage und mögliche künftige Auswirkungen früh ein. Wenn Sie möchten, ergänzen Sie SBOM- oder Asset-Daten per statischem Import.
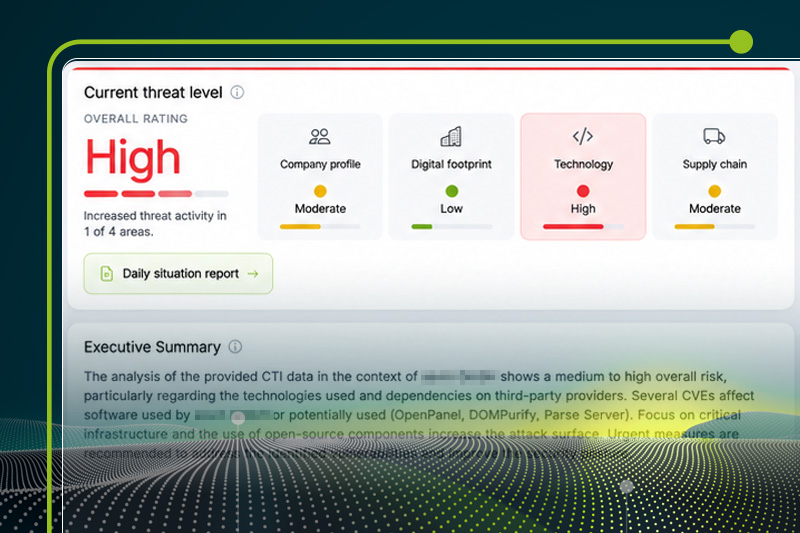
Ihr Lagebild im Unternehmenskontext – auf einen Blick.
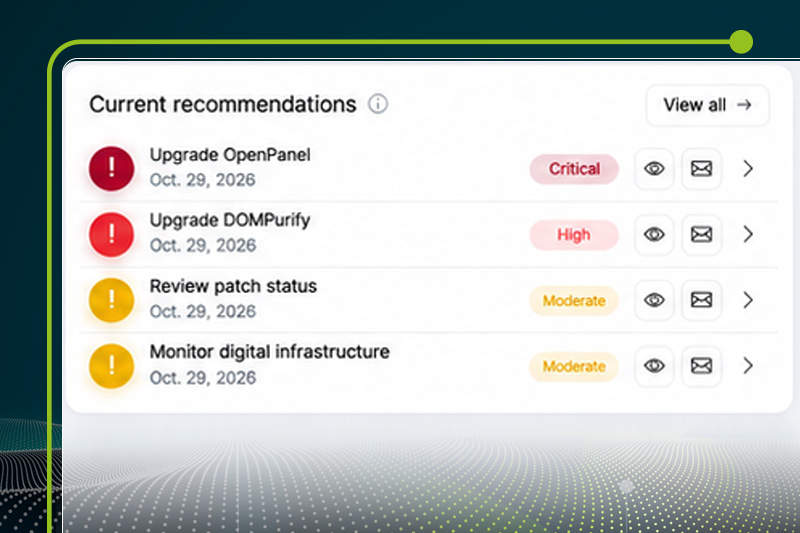
Automatisch bewertet und priorisiert, damit Sie sich auf das Wesentliche konzentrieren.
Automatisierte Bewertung und Priorisierung
Weniger Analys, mehr Fokus
CTI HORIZON™ übernimmt die wiederkehrende Analysearbeit: Die Plattform verknüpft externe Informationen, bewertet sie und priorisiert sie nach Relevanz.
Ihre Teams sehen sofort, was Aufmerksamkeit erfordert. Sie konzentrieren sich auf die Prüfung der wichtigen Erkenntnisse und auf die nächsten Schritte.
Rollenspezifische Reports und Handlungsempfehlungen
Die richtige Information für jede Rolle
Geschäftsführung, Management, Informationssicherheit und IT-Betrieb erhalten Reports, die auf ihre Aufgaben zugeschnitten sind. Alle Reports beruhen auf einem gemeinsamen Lagebild. Konkrete Handlungsempfehlungen erleichtern die Abstimmung zwischen den Teams und machen aus der Risikobeurteilung gezielte Maßnahmen.
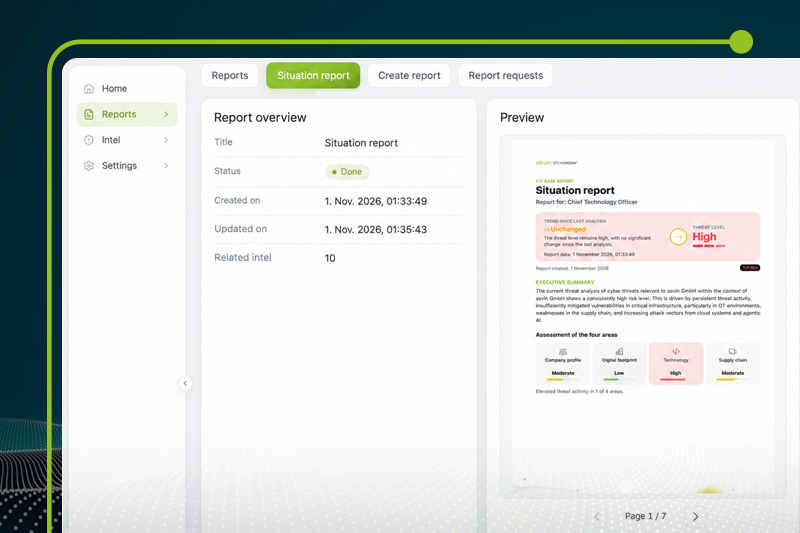
Reports für jede Rolle mit konkreten Handlungsempfehlungen.
VORTEILE
Vom Informationsrauschen zu klaren Entscheidungen
01
Klares Lagebild statt Informationsflut:
Sie wissen, welche Bedrohungen Ihr Unternehmen wirklich betreffen und warum. So entsteht eine belastbare Grundlage für Ihre Sicherheitsentscheidungen.
02
Mehr Zeit für das Wesentliche:
Ihr Team muss nicht mehr jede Meldung selbst prüfen. Die gewonnene Zeit fließt in Analyse, Abwehr und strategische Aufgaben.
03
Schneller vom Wissen zum Handeln:
Ob Management, SOC oder IT-Betrieb: Jede Rolle erhält die Informationen, die sie braucht. Prioritäten sind klar, und die nächsten Schritte lassen sich sofort angehen.
04
Mehrwert ab dem ersten Tag:
Sie nutzen das Lagebild ohne aufwendige Integration oder lange Projektphase. Mit wachsendem Kontext wird es immer genauer auf Ihr Unternehmen zugeschnitten.
SO FUNKTIONIERT ES
Von Tausenden Signalen zu risikobasierten Entscheidungen..
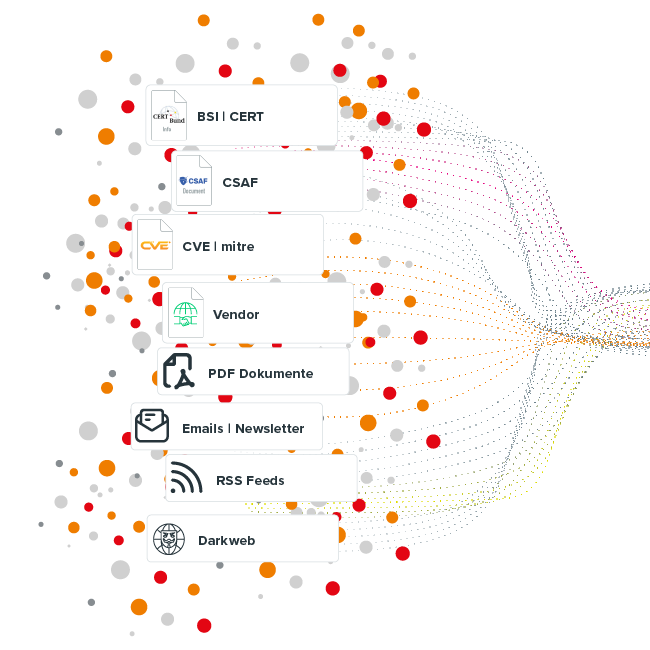
Immer mehr relevante Signale müssen in immer kürzerer Zeit und mit begrenzter Expertise bewertet und in Maßnahmen umgesetzt werden.
01
Bedrohungssignale
Unstrukturierte CTI-Informationen
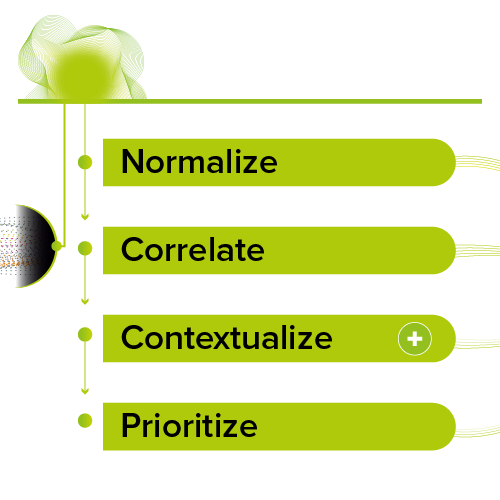
02
Verarbeitung
KI-gestützte, beschleunigte Verarbeitung
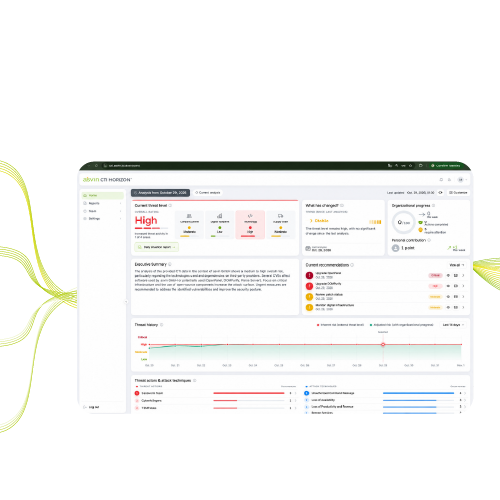
03
Cyber-Lagebild
Schnell einen Überblick über die Lage gewinnen und sie bewerten
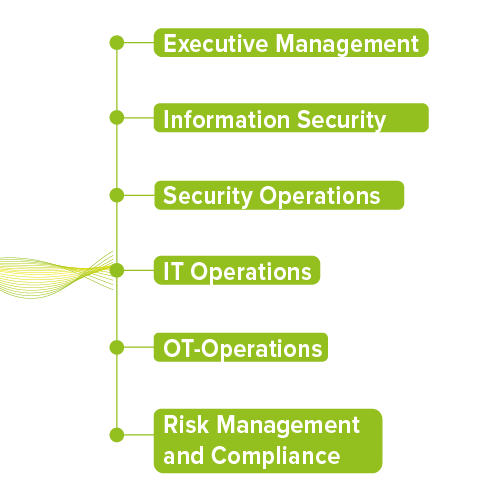
04
Berichte
Relevanz mit rollenbasierten Berichten einordnen
DOWNLOADS
Wissen zum Mitnehmen
Nicht jede Warnmeldung erfordert die gleiche Reaktion.
Unser White Paper zeigt, wie Sie externe Threat Intelligence mit dem Kontext Ihrer Organisation verbinden, von Technologien und Geschäftsprozessen bis zu Lieferanten und Abhängigkeiten. Ein Praxisbeispiel und fünf Fragen helfen Ihren Teams, die Relevanz zu bewerten, offene Prüfpunkte zu erkennen und sich auf den nächsten Schritt zu einigen.
WHITE PAPER
Welche Cyberbedrohungen verdienen Ihre Aufmerksamkeit?
Ein Praxisleitfaden für Entscheider
Eine neue Schwachstelle, eine Angriffskampagne oder ein Vorfall bei einem Lieferanten kann Aufmerksamkeit erfordern. Doch was bedeutet das für Ihre Organisation?
Erfahren Sie, wie Sie den geschäftlichen Kontext einer Bedrohung bewerten, gesicherte Fakten von offenen Fragen unterscheiden und relevante Erkenntnisse in klare Prioritäten übersetzen.
PDF | 8 Seiten
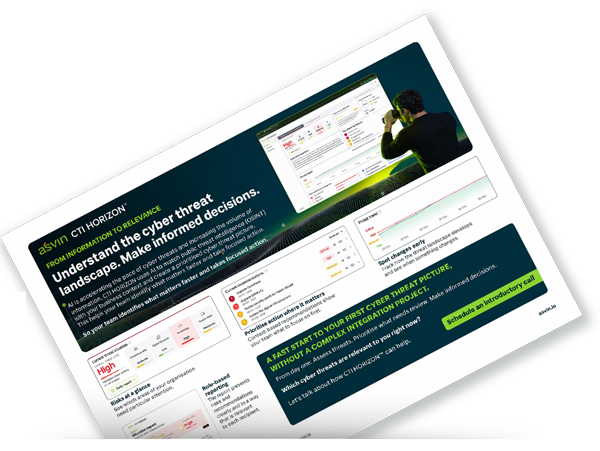
ERSTER EINBLICK
Bedrohungsinformationen in klare Prioritäten übersetzen
Sehen Sie, wie CTI HORIZON™ mit KI öffentliche Threat Intelligence mit Ihrem Geschäftskontext verbindet.
Der One-Pager zeigt, wie Teams relevante Risiken erkennen, Prioritäten setzen und fundierte Entscheidungen treffen, ganz ohne aufwendiges Integrationsprojekt.
PDF | 1 Seite
Häufig gestellte Fragen
zu CTI HORIZON™ und zum Cyber-Lagebild:
KONTAKT
In einem ersten Gespräch zeigen wir Ihnen, welchen Mehrwert CTI HORIZON™ für Ihre Organisation bietet.
Sehen Sie in einer Demo, wie CTI HORIZON™ Ihre Bedrohungslage bewertet und daraus klare Prioritäten ableitet.
30 Minuten„
“ per Teams oder vor Ort
Direkter Austausch
mit unseren Experten
Vertraulich
und unverbindlich