CYBERSICHERHEIT FÜR KRITISCHE INFRASTRUKTUR
Erkennen Sie, welche Cyberbedrohungen für die Daseinsvorsorge relevant sind.
In Energie, Wasser, Verkehr, Gesundheitswesen und öffentlicher Verwaltung erhalten Cybersecurity-Teams kritischer Infrastrukturen ständig neue Bedrohungsinformationen. Für eine genaue Prüfung jeder Meldung fehlt die Zeit.
Entscheidend ist: Welche Bedrohungen könnten Ihre Systeme, Dienste oder Zulieferer treffen, und worauf sollte sich Ihr Team zuerst konzentrieren?
DER DRUCK AUF KRITIS-BETREIBER
Bedrohungen ändern sich schneller, als Teams sie bewerten können.
Betreiber kritischer Infrastrukturen müssen den Betrieb der Daseinsvorsorge sichern und zugleich eine sich wandelnde Cyberbedrohungslage im Blick behalten. Geopolitische Spannungen, neue Angriffsmethoden und vernetzte Systeme verschärfen die Herausforderung.
Sicherheitsteams erhalten mehr Warnmeldungen und Sicherheitshinweise, als sie einzeln untersuchen können. Sie müssen wissen, welche Bedrohungen ihre Dienste, Systeme oder Zulieferer betreffen könnten und wer auf Grundlage dieser Informationen handeln muss.
- Könnte diese Bedrohung einen Dienst betreffen, den wir betreiben?
- Betrifft sie Systeme oder Zulieferer, von denen wir abhängig sind?
- Wer muss informiert werden, und was sollte als Nächstes geschehen?
REGULATORISCHER DRUCK
Mit NIS2 wird Cyberrisiko zur dauerhaften Aufgabe.
NIS2 legt für viele Organisationen mehr Gewicht auf Cybersicherheits-Risikomanagement, die Bewältigung von Sicherheitsvorfällen und die Sicherheit der Lieferkette. In Deutschland ist das nationale Umsetzungsgesetz seit Dezember 2025 in Kraft. Ob bestimmte Pflichten gelten, hängt von der jeweiligen Organisation ab und davon, ob sie in den Anwendungsbereich des Gesetzes fällt. [Siehe die Informationen des BSI zu NIS2]
Für KRITIS-Betreiber ist das Verständnis der NIS2-Anforderungen nur ein Teil der Aufgabe. Teams müssen außerdem sich verändernde Bedrohungen bewerten und relevante Informationen an die Verantwortlichen weitergeben, die darauf reagieren müssen.
DIE WACHSENDE ENTSCHEIDUNGSLÜCKE
Die Bedrohungsaktivität übersteigt die verfügbaren Sicherheitskapazitäten.
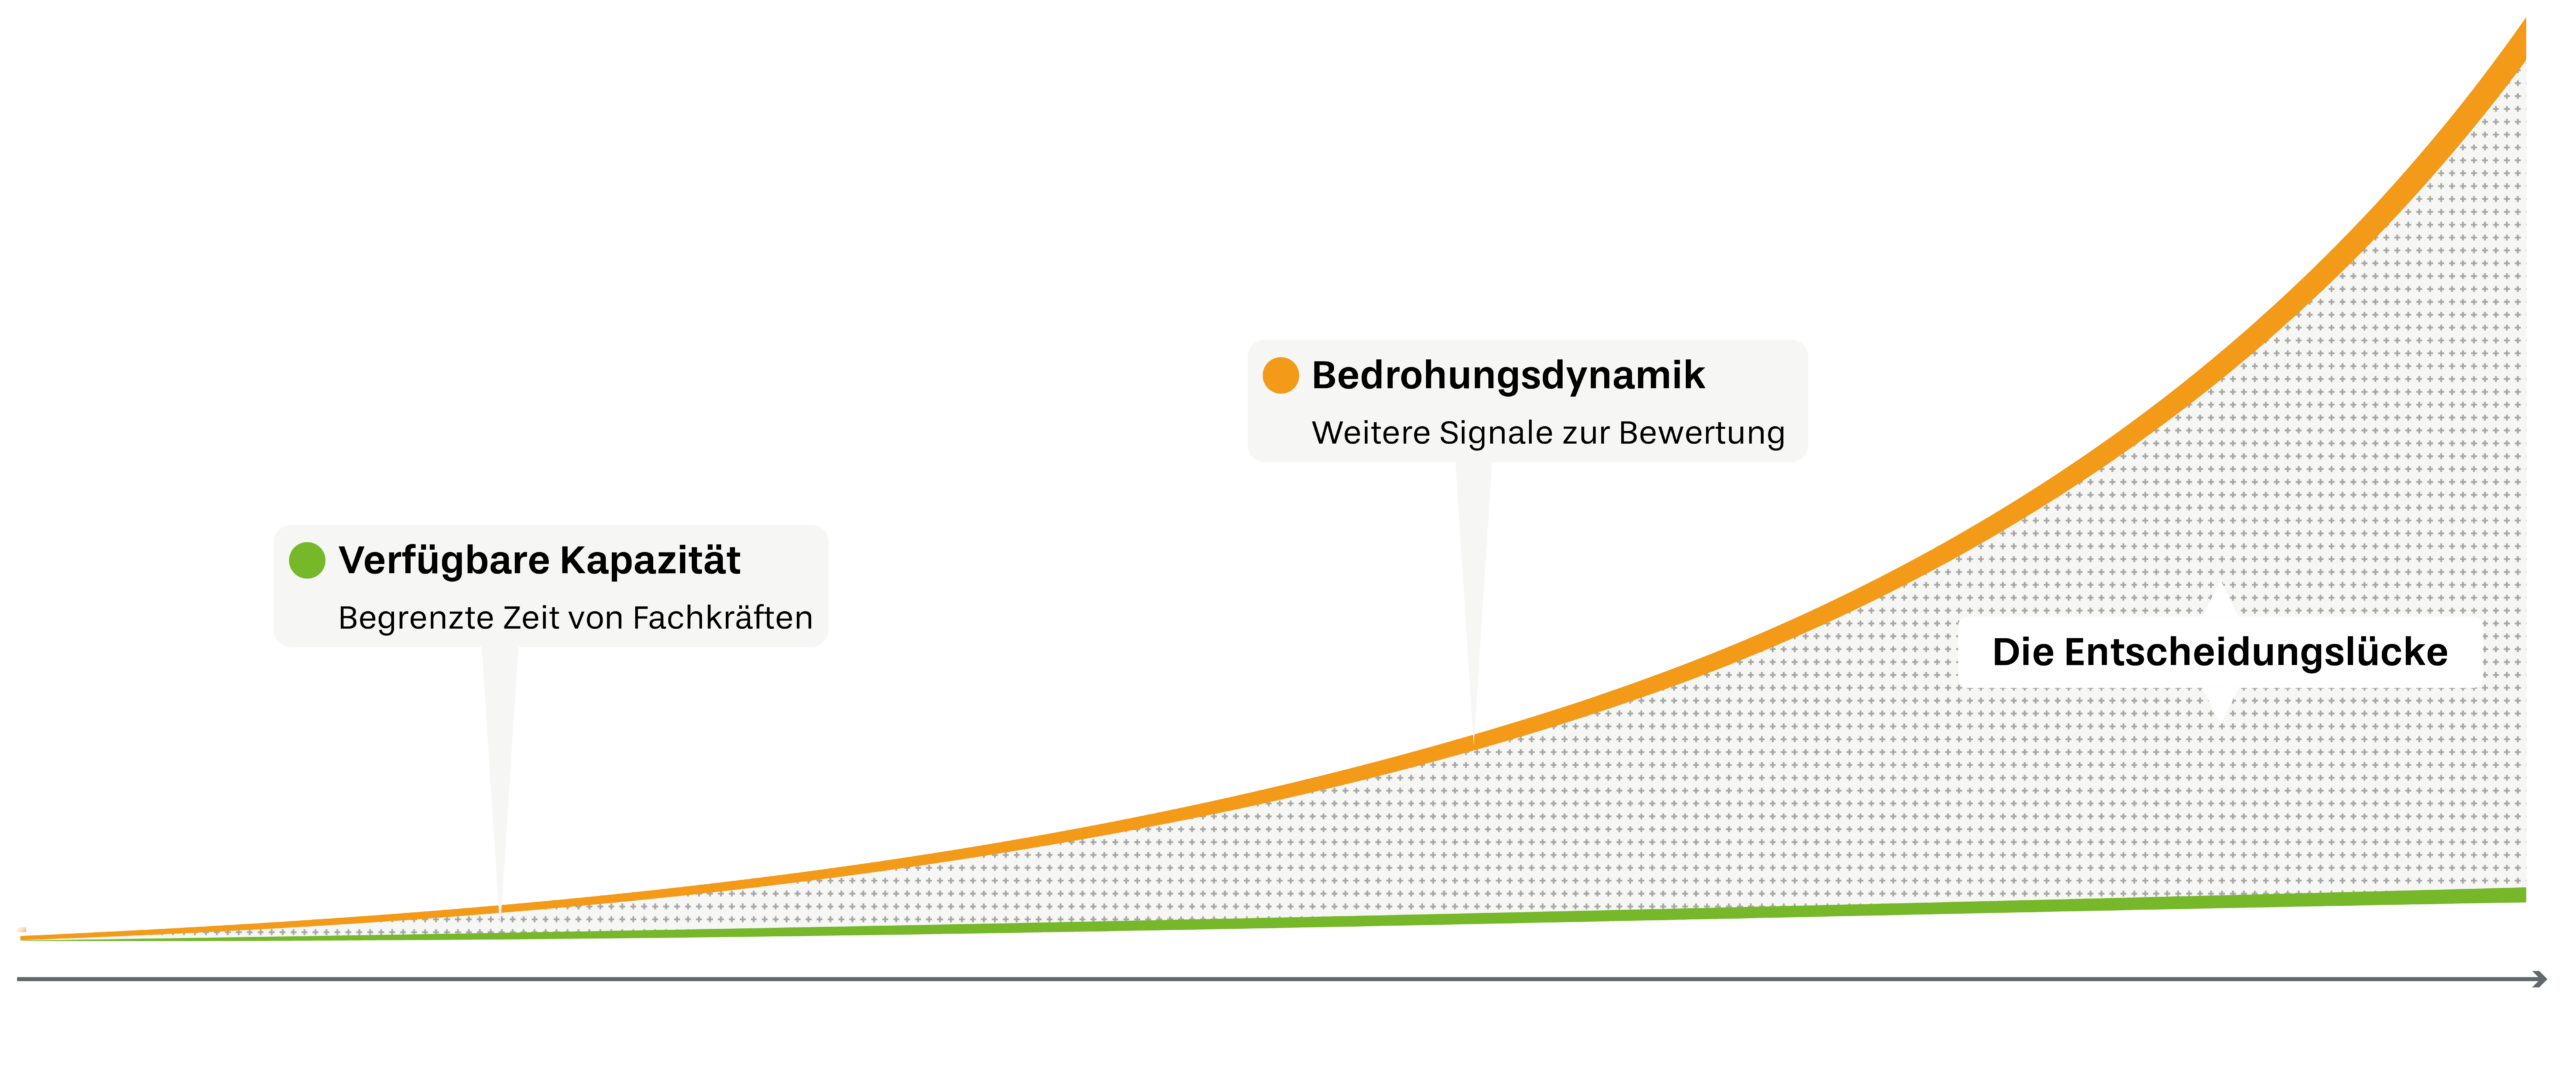
Illustrativer Vergleich: Orange steht für die Dynamik der Cyberbedrohungen, Grün für die verfügbaren Cybersecurity-Kapazitäten. Die schattierte Fläche zeigt, wie schwierig es in kritischen Infrastrukturen ist, relevante Bedrohungen mit begrenzten Fachressourcen zu bewerten.
KI beschleunigt Teile der Bedrohungslandschaft. Stadtwerke, Kommunalverwaltungen und andere Betreiber kritischer Infrastrukturen müssen erkennen, welche Entwicklungen die Daseinsvorsorge beeinträchtigen könnten. Ihre Sicherheits-, Technik- und Betriebsteams brauchen dazu klare Informationen, die auf ihre jeweilige Rolle zugeschnitten sind.
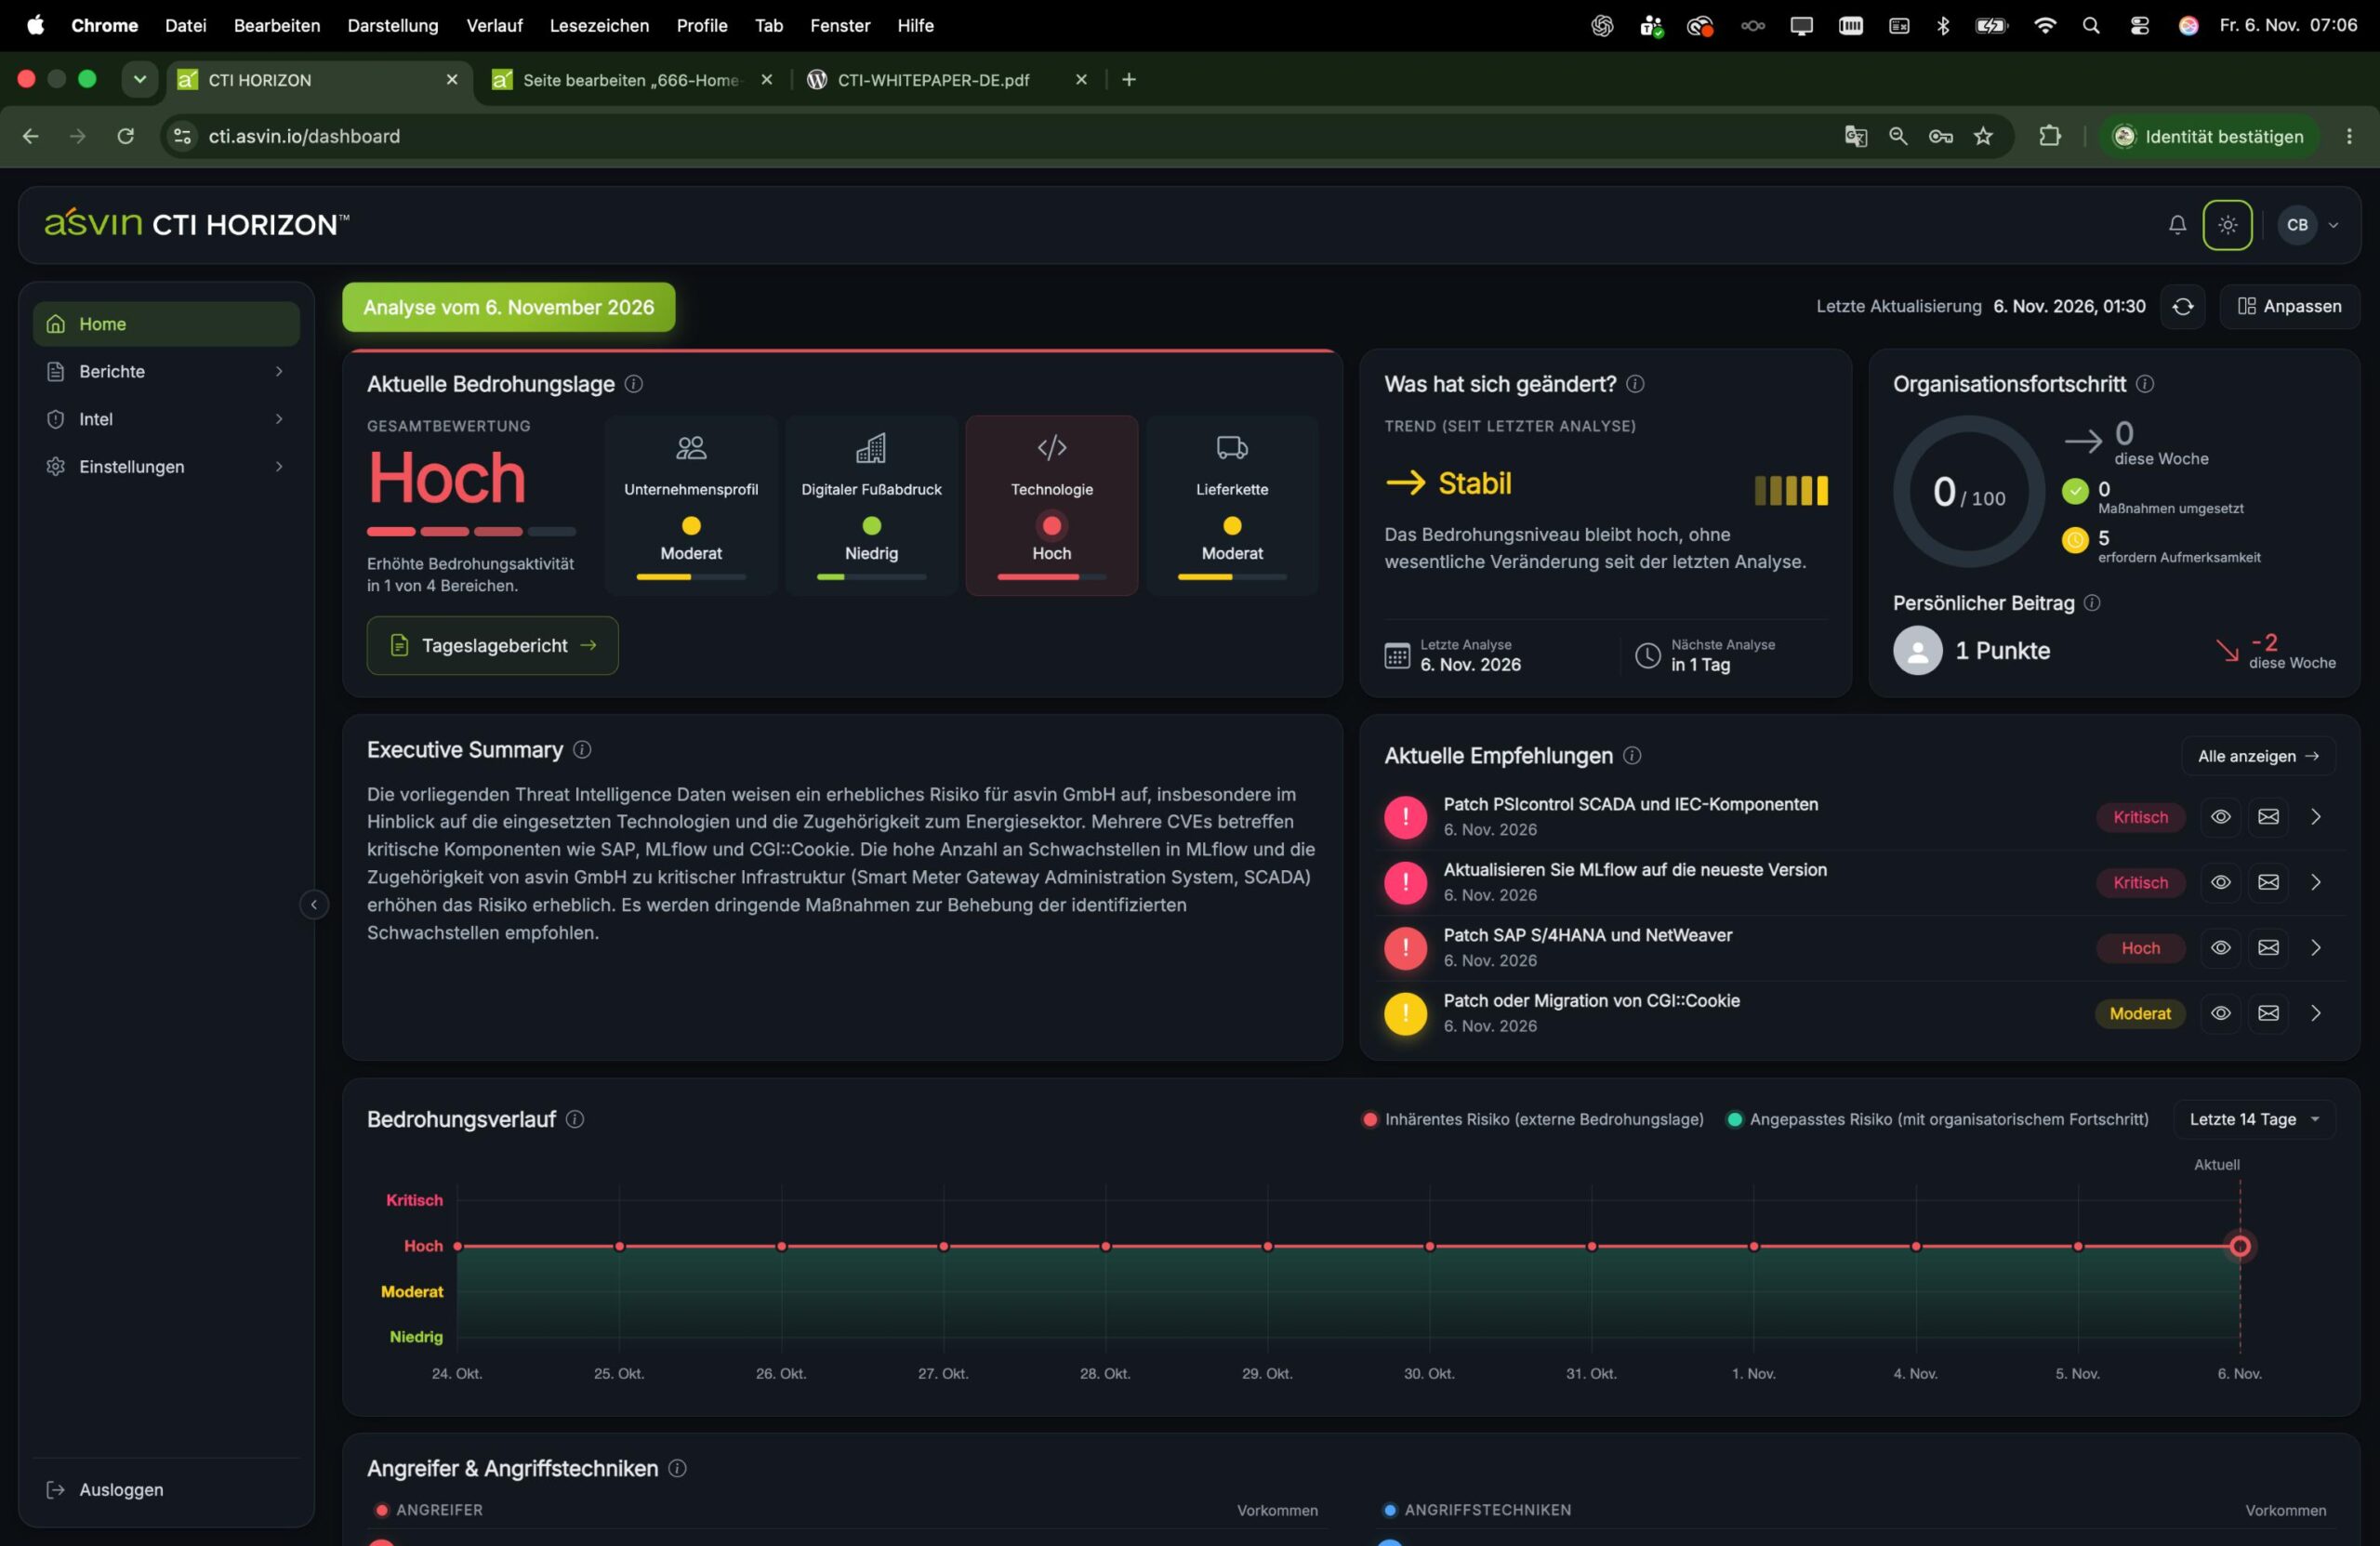
Bedrohungsinformationen auf einen Blick – für die Teams, die systemrelevante Dienste schützen.
CTI HORIZON™ gleicht eingehende Threat Intelligence aus Ihren Feeds mit dem Kontext Ihrer Organisation ab. Die Plattform hebt die Warnmeldungen und Empfehlungen hervor, die für Ihre Organisation relevant sind. So kann sich Ihr Team auf Informationen konzentrieren, die mit seinen Systemen und Abläufen zusammenhängen.
Statt eine große Menge eingehender Informationen manuell zu sortieren, arbeiten Teams mit einer Sicht, die auf ihre eigene Umgebung abgestimmt ist.
KOMMUNALE KRITISCHE INFRASTRUKTUREN IM FOKUS
Lokale Dienste. Vernetzte Risiken.
Ein Stadtwerk muss etwa prüfen, ob ein neuer Sicherheitshinweis Systeme betrifft, die seine Energie- oder Wasserversorgung unterstützen. Eine Kommunalverwaltung muss womöglich klären, ob eine Bedrohung einen digitalen Dienst betrifft, den ein externer Dienstleister bereitstellt.
Systeme und Zuständigkeiten unterscheiden sich von Organisation zu Organisation. Auch Sicherheitsteams, technische Fachkräfte und Betriebsverantwortliche brauchen unterschiedlich viele Details. Rollenbasierte Berichte zeigen jeder Person, was eine Bedrohung für ihren Verantwortungsbereich bedeuten kann und wo Handlungsbedarf bestehen könnte.
EIN ÜBERBLICK ÜBER DIE GESAMTE KRITIS-LANDSCHAFT
Unterschiedliche Sektoren. Die Daseinsvorsorge steht auf dem Spiel.
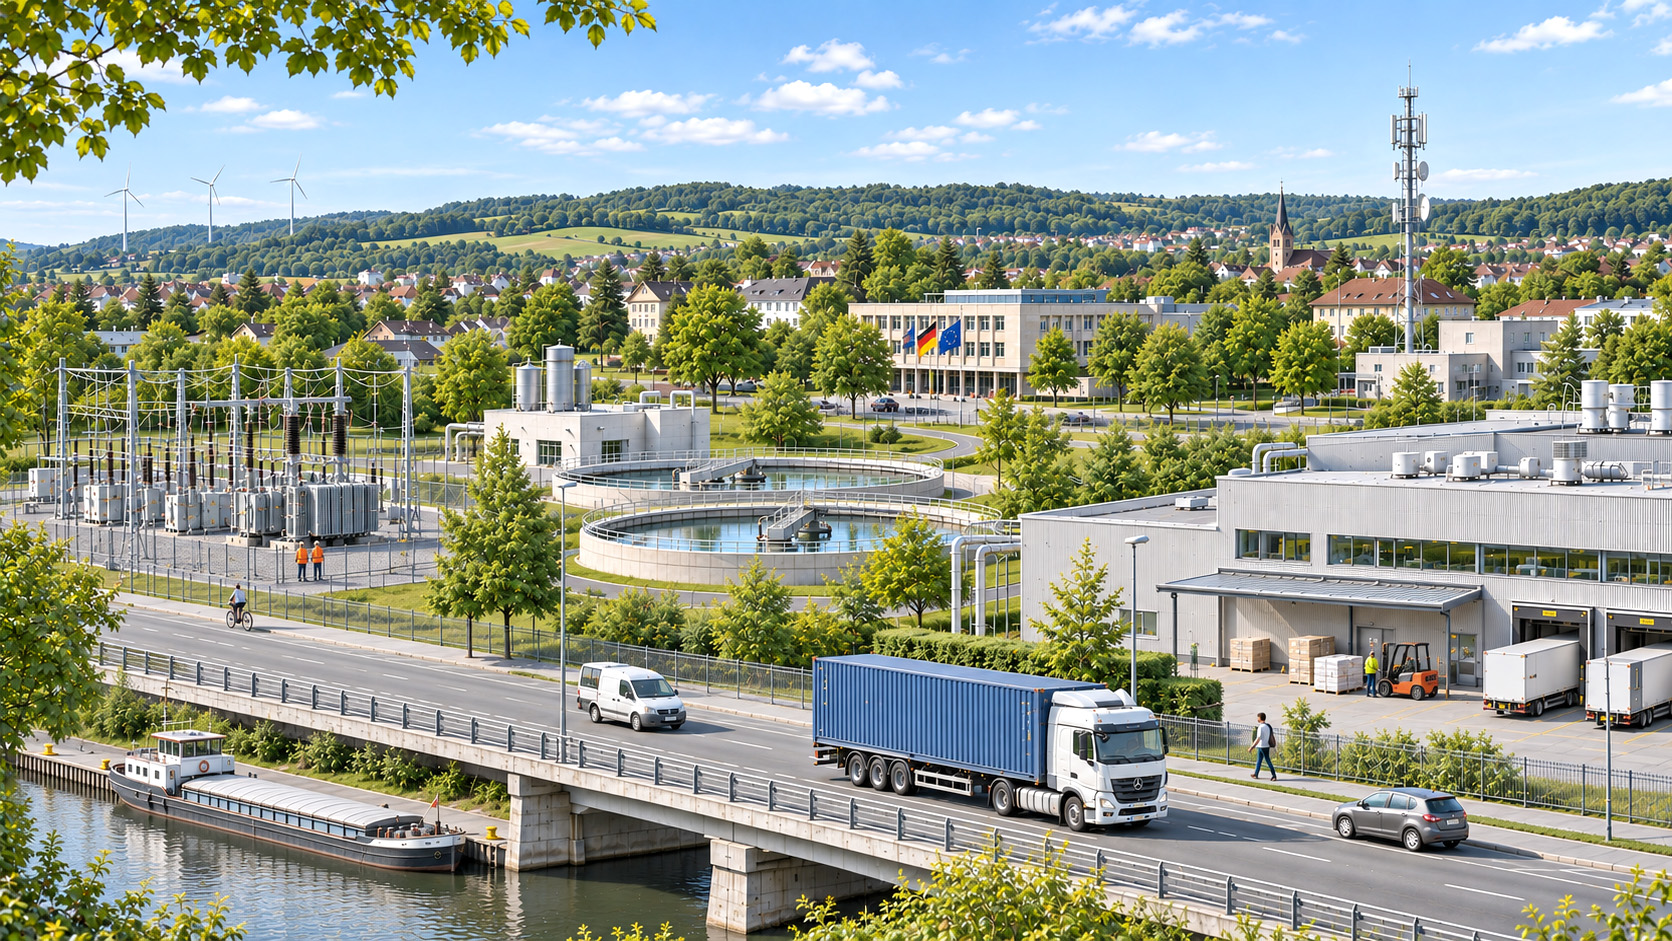
Kritische Infrastrukturen umfassen Sektoren mit unterschiedlichen Technologien, Betriebsbedingungen und Zuständigkeiten. Allen Betreibern gemeinsam ist, dass sie die Verfügbarkeit ihrer Dienste schützen, IT und OT koordinieren, Abhängigkeiten verstehen und mit begrenzten Fachkapazitäten fundierte Entscheidungen treffen müssen.
asvin widmet sich der Cybersicherheit kritischer Infrastrukturen, mit besonderem Fokus auf Stadtwerke und Kommunalverwaltungen.
DOWNLOADS
Wissen zum Mitnehmen
Ein praxisnaher Leitfaden für Entscheider
Eine neue Schwachstelle, eine Angriffskampagne oder ein Vorfall bei einem Zulieferer kann sofortige Aufmerksamkeit erfordern.
Doch was bedeutet das für Ihre Organisation?
WHITEPAPER
Welche Cyberbedrohungen verdienen Ihre Aufmerksamkeit?
Erfahren Sie, wie Sie den geschäftlichen Kontext einer Bedrohung bewerten, gesicherte Fakten von offenen Fragen unterscheiden und relevante Erkenntnisse in klare Prioritäten übersetzen.
PDF | 8 Seiten
EIN UMFASSENDERER BLICK AUF CYBERRISIKEN
Threat Intelligence mit übergeordneten Prioritäten verbinden.
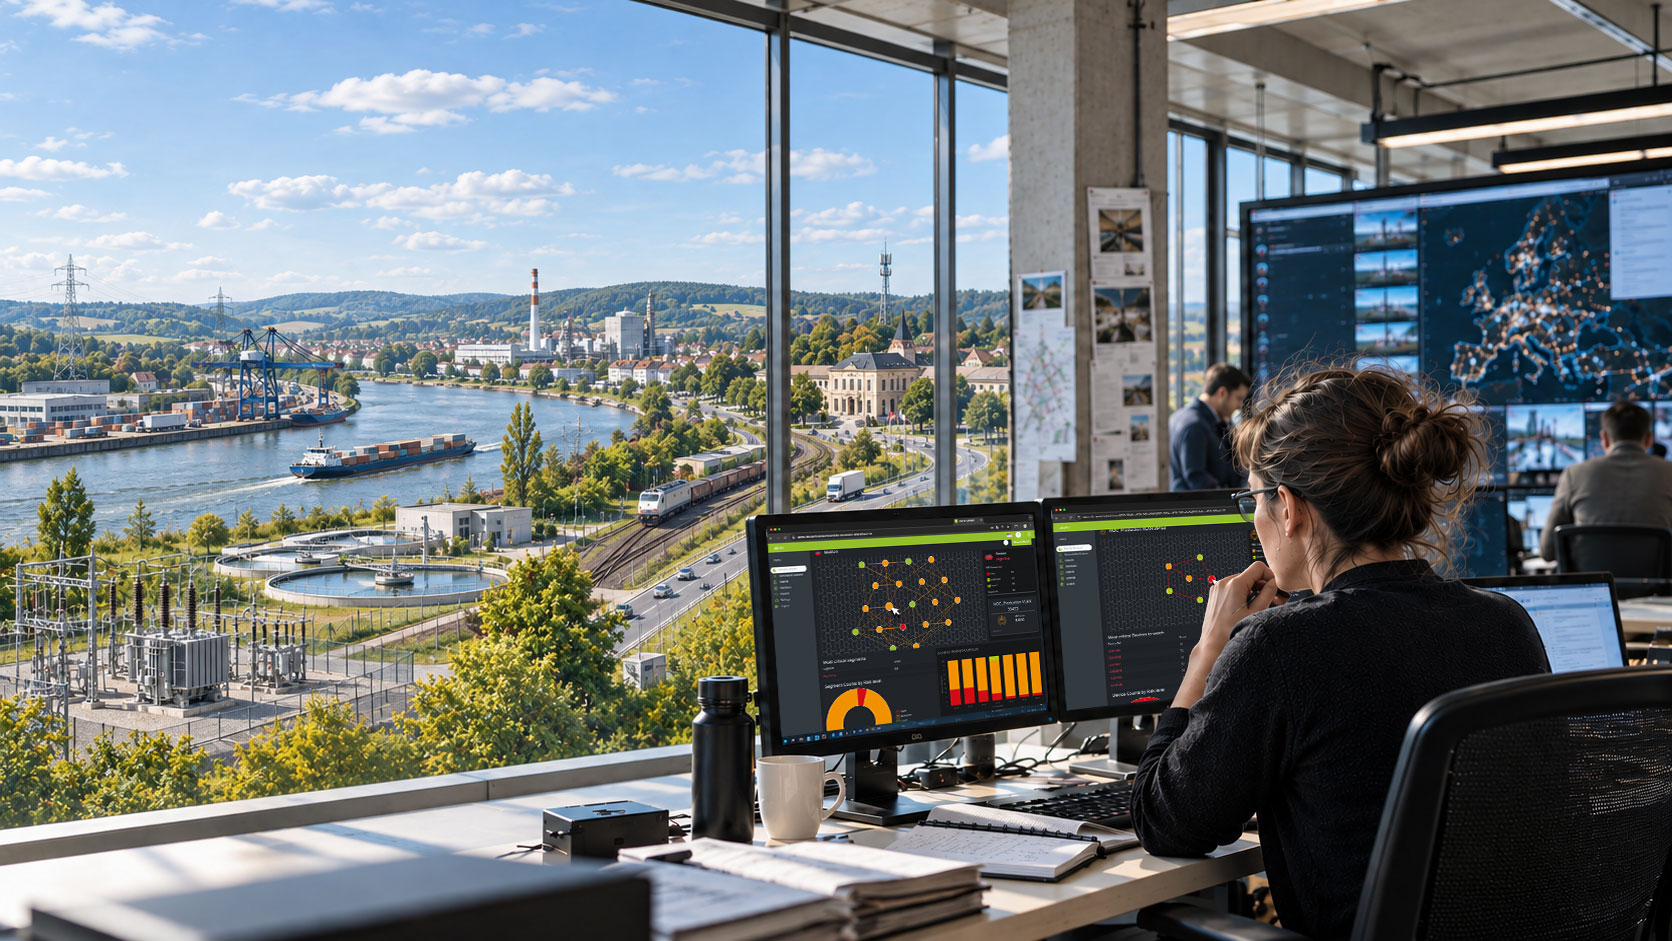
Wenn Ihre Organisation Threat Intelligence mit einem umfassenderen Blick auf Cyberrisiken verknüpfen möchte, kann Risk by Context™ eine zusätzliche Ebene der Priorisierung schaffen. CTI HORIZON™ bleibt dabei der Ausgangspunkt, um eingehende Bedrohungsinformationen mit dem Kontext Ihrer Organisation abzugleichen.
INSIGHTS & PERSPEKTIVEN
Insights für alle, die die Daseinsvorsorge am Laufen halten.
Entdecken Sie Expertenperspektiven zu Cyberbedrohungen, OT-Sicherheit und Resilienz in kritischen Infrastrukturen.
KONTAKT
Sprechen wir über Ihre Cybersecurity-Prioritäten.
Ob Sie sich für CTI HORIZON™ interessieren oder an übergreifenden Cybersecurity-Herausforderungen arbeiten: Erzählen Sie uns, was für Ihre Organisation wichtig ist. Gemeinsam besprechen wir, wo die Expertise von asvin Sie unterstützen kann.
Direkter Austausch
Teilen Sie uns mit, woran Ihre Organisation arbeitet
Einschlägige Fachkenntnisse zu „
“, „CTI HORIZON“ und allgemeineren Themen der Cybersicherheit
Vertraulich
Unverbindlich