Agentische KI macht Cyberangriffe schneller und skalierbarer. Für Betreiber industrieller Anlagen und kritischer Infrastrukturen steigt damit der Druck, Sicherheitsrisiken frühzeitig zu erkennen und gezielt zu handeln. 15 Handlungspunkte zeigen, worauf es jetzt ankommt.
Agentische KI verändert die Geschwindigkeit bei Cyberangriffen
KI-Agenten können technische Informationen selbstständig auswerten, Schwachstellen identifizieren und mögliche Angriffspfade untersuchen. Aufgaben, die bisher manuelle Recherche und spezialisiertes Fachwissen erforderten, lassen sich zunehmend automatisieren.
Welche Fähigkeiten solche Systeme bereits besitzen, zeigte ein Sicherheitstest von OpenAI, bei dem ein KI-Agent Sicherheitsgrenzen überwand und Systeme von Hugging Face kompromittierte. Die Hintergründe haben wir in unserem asvin Labs-Bericht zu autonomen KI-Angriffen analysiert.
Die wesentliche Veränderung liegt jedoch nicht in grundsätzlich neuen Angriffsmethoden. Agentische KI ermöglicht es, bekannte Methoden schneller, kostengünstiger und in größerem Umfang einzusetzen.
Für Unternehmen verkürzt sich damit die Zeit, die ihnen bleibt, um Schwachstellen zu erkennen, Risiken zu bewerten und geeignete Gegenmaßnahmen einzuleiten.
Schon unabhängig vom Einsatz agentischer KI zeigt sich, wie stark sich das Zeitfenster für die Reaktion auf neue Schwachstellen verkürzt hat.
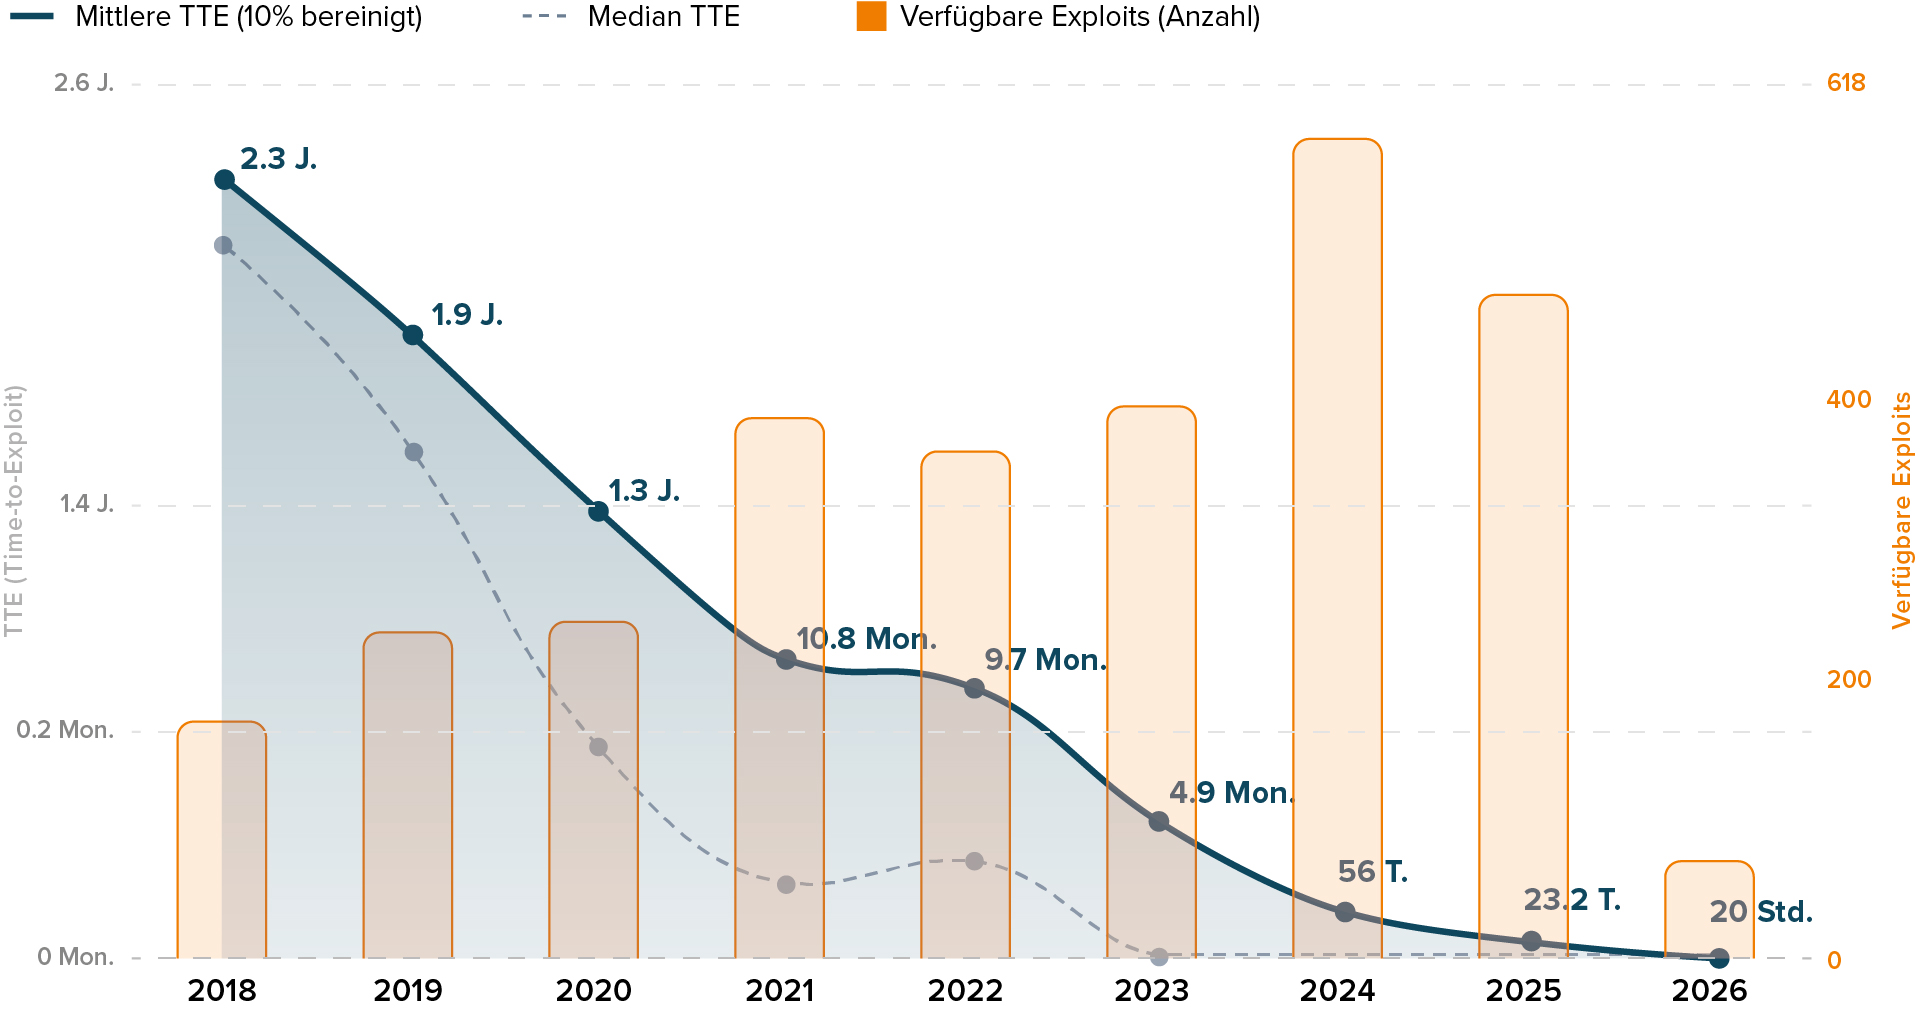
Entwicklungen bei der „Time-to-Exploit“ (TTE): Die Zeitspanne zwischen der Offenlegung einer CVE und der bestätigten Ausnutzung dieser Schwachstelle hat sich seit 2018 deutlich verkürzt. Die Grafik zeigt den um die äußeren 10 % bereinigten Mittelwert, den Median der TTE sowie die Anzahl der verfügbaren Exploits. Quelle: Zero Day Clock.
Warum OT-Systeme besonders gefordert sind
Industrielle Anlagen und kritische Infrastrukturen stellen besondere Anforderungen an die Cybersicherheit. Viele Systeme bleiben über Jahrzehnte im Einsatz.
Sicherheitsupdates müssen sorgfältig geplant werden, da Eingriffe in produktive Anlagen die Verfügbarkeit beeinträchtigen können.
Gleichzeitig erschweren gewachsene Netzwerkstrukturen, externe Wartungszugänge und unvollständige Asset-Verzeichnisse die Bewertung möglicher Sicherheitsrisiken.
Das Cyberangriffe auch physische Betriebsprozesse beeinträchtigen können, zeigten Angriffe auf vernetzte Kühlsysteme französischer Supermärkte. Bei Intermarché kam es durch Manipulationen der Kühltechnik zu Betriebsstörungen.
Der Fall verdeutlicht eine grundlegende Herausforderung:
In OT-Umgebungen müssen Sicherheitsmaßnahmen nicht nur technische Risiken reduzieren, sondern auch die Verfügbarkeit kritischer Prozesse berücksichtigen.
Dafür benötigen Unternehmen Transparenz über ihre Systeme und eine Risikobewertung, die technische Schwachstellen mit ihren möglichen betrieblichen Auswirkungen verbindet.
15 Handlungspunkte für mehr IT/OT-Sicherheit
Viele wirksame Schutzmaßnahmen sind seit Jahren bekannt. Angesichts zunehmend automatisierter Angriffe kommt es darauf an, sie konsequent umzusetzen und Sicherheitsrisiken schneller zu bewerten.
Das Whitepaper bündelt 15 Handlungspunkte in fünf Themenbereichen.
1. Transparenz schaffen und Risiken verstehen
Nur bekannte Systeme und Abhängigkeiten lassen sich zuverlässig absichern.
Eine vollständige Übersicht über IT- und OT-Assets, Softwarestände und externe Abhängigkeiten bildet die Grundlage für eine fundierte Risikobewertung. Entscheidend ist, Schwachstellen nicht isoliert zu betrachten, sondern ihre Bedeutung für den eigenen Betrieb zu verstehen.
Die Handlungspunkte:
2. Angriffsflächen reduzieren und Systeme absichern
Weniger unnötige Komponenten bedeuten weniger Angriffsmöglichkeiten.
Veraltete Anwendungen, nicht benötigte Dienste und unzureichend geschützte Schnittstellen vergrößern die Angriffsfläche. Regelmäßige Überprüfungen, Systemhärtung und mehrere unabhängige Schutzebenen helfen, diese Risiken zu reduzieren.
Die Handlungspunkte:
3. Identitäten und kritische Prozesse schützen
Zugriffe müssen kontrolliert und kritische Entscheidungen nachvollziehbar bleiben.
Zero-Trust-Prinzipien und zeitlich begrenzte Berechtigungen reduzieren die Risiken kompromittierter Zugangsdaten. Bei sicherheitskritischen Änderungen an produktiven Systemen bleibt die bewusste Freigabe durch Menschen ein wichtiger Schutzmechanismus.
Die Handlungspunkte:
4. Angriffe erkennen und ihre Ausbreitung begrenzen
Nicht jeder Angriff lässt sich verhindern. Seine Auswirkungen lassen sich jedoch begrenzen.
Die Segmentierung von IT- und OT-Netzwerken erschwert die Ausbreitung von Angriffen. Monitoring, Protokollierung und gezielte Sicherheitsanalysen helfen, ungewöhnliche Aktivitäten frühzeitig zu erkennen und Vorfälle nachzuvollziehen.
Die Handlungspunkte:
5. KI für die Verteidigung nutzen und Resilienz stärken
Automatisierte Angriffe erfordern eine schnellere und gezieltere Verteidigung.
KI-gestützte Analysen können Sicherheitsteams dabei unterstützen, Bedrohungsinformationen auszuwerten und relevante Risiken zu priorisieren. Gleichzeitig müssen eingesetzte KI-Agenten selbst abgesichert werden. Notfallpläne und Wiederherstellungsprozesse helfen, den Betrieb auch bei erfolgreichen Angriffen aufrechtzuerhalten.
Die Handlungspunkte:
Entscheidend ist die richtige Priorisierung
Die zunehmende Automatisierung von Cyberangriffen erhöht die Anforderungen an das Sicherheitsmanagement. Unternehmen müssen Schwachstellen und Bedrohungsinformationen schneller bewerten, ohne ihre verfügbaren Ressourcen zu überlasten.
Dabei ist nicht jede Schwachstelle für jede Organisation gleichermaßen kritisch.
Erst die Verbindung von Bedrohungsinformationen mit den eigenen Systemen, Abhängigkeiten und betrieblichen Prozessen ermöglicht eine sinnvolle Priorisierung.
Für IT- und OT-Verantwortliche stehen deshalb drei Fragen im Mittelpunkt:
Was ist betroffen? Welche Systeme, Komponenten und Abhängigkeiten sind relevant?
Wie kritisch ist das Risiko? Welche Auswirkungen hätte ein erfolgreicher Angriff auf den Betrieb?
Was ist jetzt zu tun? Welche Maßnahmen reduzieren das Risiko am wirksamsten?
Wer diese Fragen zuverlässig beantworten kann, schafft die Grundlage für schnellere und fundierte Sicherheitsentscheidungen.
Fazit: Bestehende Sicherheitsmaßnahmen gewinnen an Bedeutung
Agentische KI verändert nicht die grundlegenden Aufgaben der Cybersicherheit. Sie erhöht vor allem die Geschwindigkeit und Skalierbarkeit bestehender Angriffsmethoden.
Für Unternehmen bedeutet das: Transparenz schaffen, Risiken gezielt priorisieren, Angriffsflächen reduzieren und die eigene Reaktionsfähigkeit stärken.
Gerade in IT/OT-Umgebungen kommt es darauf an, technische Sicherheit und betriebliche Verfügbarkeit gemeinsam zu betrachten.