CTI HORIZON™: Der Cyber-Lagebild von asvin macht aus Threat Intelligence klare Handlungsprioritäten
Neue Lagebild-Software CTI HORIZON™ von asvin kombiniert Infrastrukturdaten und Bedrohungsinformationen zu konkreten Handlungsempfehlungen. Agieren statt Abwarten.
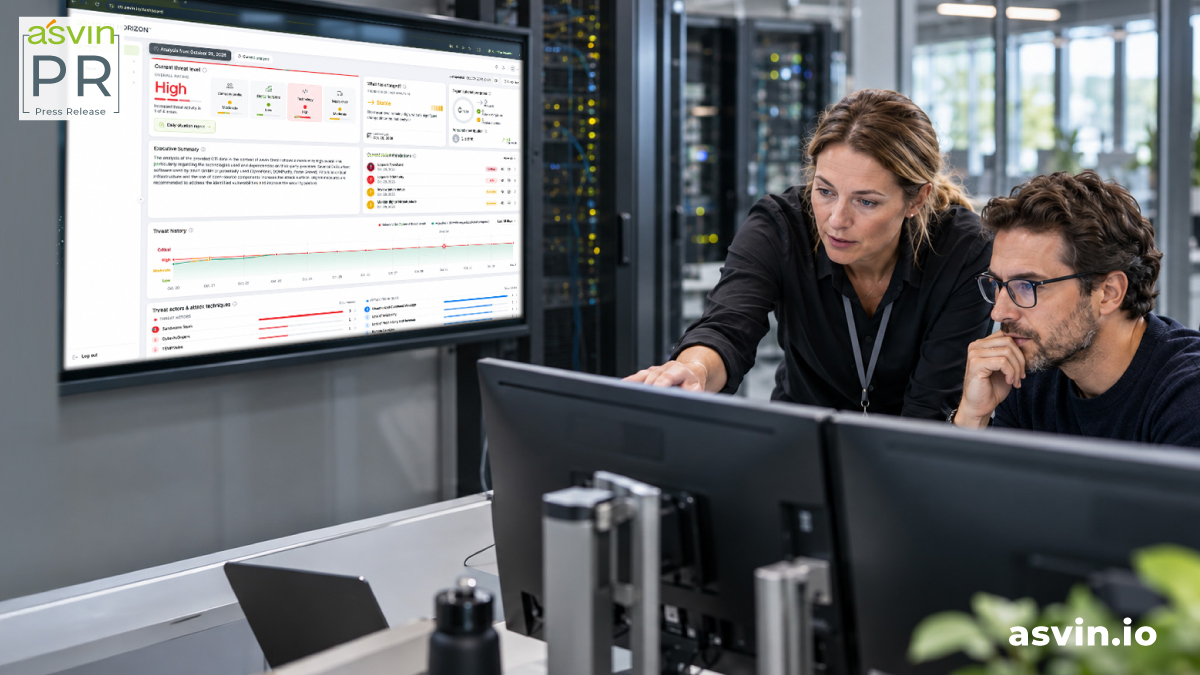
Stuttgart, 12. November 2026 – Wenn ein exaktes Cyberlagebild gebraucht wird, dann jetzt! Mit CTI HORIZON™ bringt asvin eine SaaS-Lösung, die Sicherheitsverantwortlichen ohne Umschweife zeigt, welchen aktuellen Bedrohungen ihr Unternehmen oder ihre Behörde im Cyberraum ausgesetzt ist.
Ein Cyber-Lagebericht, maßgeschneidert für jede Rolle
Der entscheidende Vorteil: Anwender erhalten ohne aufwendige Vorarbeiten einen fundierten Überblick auf ihren aktuellen Cybersicherheitsstatus.
CTI HORIZON™ bedient sich hierfür öffentlich verfügbarer Daten und koppelt diese mit Datenbanken, die bekannte Sicherheitslücken und Bedrohungen dokumentieren.
Das so entstandene Lagebild stellt die asvin Software per Dashboard und personalisierter Berichte zur Verfügung. Besonderheit hier: Die Darstellung wird gemäß voreinstellbarer Nutzerprofile aufbereitet.
Cybersecurity-Fachkräfte erhalten detaillierte Analysen und umfassende Lageberichte. Geschäftsführung und Entscheidungsträger sehen nur die wichtigsten Risiken und Handlungsfelder auf einen Blick.
Prioritäten setzen, wo es zählt, trotz Fachkräftemangel
Wichtiger Vorteil angesichts anhaltenden Fachkräfte- und Ressourcenmangels ist, dass die asvin-Software kritische Maßnahmen nach Dringlichkeit und Relevanz priorisiert.
Damit entlastet CTI HORIZON™ Unternehmen und Behörden in drei zentralen Bereichen: Sie erhalten erstens auf Knopfdruck ein aktuelles Bild ihrer Cyberlage, erkennen zweitens unmittelbar den dringendsten Handlungsbedarf und reduzieren drittens den Aufwand für die Erfassung, Bewertung und Absicherung kritischer Risiken erheblich.
Insbesondere vor dem Hintergrund der zunehmenden Dynamik durch den Einsatz agentischer KI im Cyberraum und hybrider Bedrohungen schafft CTI HORIZON™ eine belastbare Grundlage für effiziente Sicherheitsentscheidungen. Unternehmen und Behörden können Bedrohungen frühzeitig erkennen, sich gezielt vorbereiten und im Ernstfall handlungsfähig bleiben.
Nicht zuletzt bietet die Lösung ein attraktives Kosten/Nutzen-Verhältnis – insbesondere im Vergleich zu den potenziell erheblichen finanziellen und operativen Folgen eines erfolgreichen Cyberangriffs.
Zitat Frank Hocke, Senior Automotive Experte und ex-VW-CIO:
„Ein präzises und aktuelles Cyberlagebild ist heute wichtiger denn je. Mit CTI HORIZON™ bietet asvin eine Lösung, die Sicherheitsverantwortlichen transparent aufzeigt, welchen aktuellen Bedrohungen ihr Unternehmen oder ihre Behörde im Cyberraum ausgesetzt ist.“
TECHNICAL FACT BOX
Die ersten Schritte mit CTI HORIZON™ sind in wenigen Minuten erledigt
Gestartet wird die Software nach Lizensierung entweder vom Nutzer selbst oder in einer von asvin begleiteten Online-Sitzung auf dem CTI HORIZON™ Portal.
Hierbei erstellt die Plattform automatisch eine vollständige CTI-Umgebung. Diese enthält:
- Einen vollständig eingerichteten Organisationsarbeitsbereich
- Vorkonfigurierte Rollenmodelle für verschiedene Rollen
- Live-Verbindungen zu Threat-Intelligence- und Schwachstellenquellen (CVE-Datenbanken)
- Kontinuierliche Erfassung und Normalisierung relevanter Sicherheits-Feeds
- Automatisierte, OSINT-basierte Ermittlung des Kontexts der Anwender-Organisation
- Echtzeit-Korrelation von Bedrohungen der Angriffsfläche des Unternehmens
- Ein priorisierter Übersichtsbericht mit Handlungsempfehlungen zur Bedrohungsbewertung
Technik-Info für IT-Fachpresse:
Die Architektur von CTI HORIZON™ ist modular, skalierbar und so konzipiert, dass sie sich problemlos in bestehende Cybersecurity-Workflows und -Infrastrukturen integrieren lässt. Sie basiert auf einem Microservices-Backend, das die unabhängige Bereitstellung, Skalierung und Wartung von Kernkomponenten wie der Aufnahme von Threat Intelligence-Daten (Intel Ingestion), der semantischen Suche und der rollenbasierten Berichtserstellung – ermöglicht.
Im Kern nutzt das System eine Kombination aus NoSQL-Datenbanken für die Speicherung strukturierter Daten mit hohem Durchsatz sowie Vektordatenbanken, um die semantische Suche und den Abruf von Threat Intelligence mittels Large Language Models zu unterstützen.
Diese Modelle ermöglichen die Kontextualisierung, Zusammenfassung und dynamische Anpassung von CTI-Berichten an unterschiedliche Benutzerrollen.
Zudem bietet die Plattform eine webbasierte Oberfläche für intuitive Visualisierungen, Dashboards sowie das Management von Berichten und Intelligence-Daten, wodurch sowohl technische als auch nicht-technische Stakeholder effektiv mit den Intelligence-Produkten arbeiten können.
Dank ihrer lose gekoppelten Architektur lässt sich die Lösung einfach in SIEM- und SOAR-Plattformen, Threat-Feeds, Ticketsysteme sowie interne APIs integrieren und ist somit äußerst flexibel und für den Unternehmenseinsatz geeignet.
RAG und MCP: von der Informationssuche zum Handeln
Alleinstellende Merkmale von CTI HORIZON™ sind RAG und MCP. Retrieval-Augmented Generation (RAG) ist ein hybrider Ansatz, der die Sprachgenerierungsfähigkeiten eines LLM mit der Präzision von Informationsabrufsystemen kombiniert. Anstatt sich ausschließlich auf das Wissen vortrainierter Modelle zu verlassen, erweitert RAG LLMs um aktuelle, kontextrelevante Informationen, die während eines KI-Schlussfolgerungsprozesses aus einer strukturierten oder unstrukturierten Wissensdatenbank abgerufen werden.
Herkömmliche Sprachmodelle halluzinieren häufig oder liefern aufgrund von Einschränkungen in ihren Trainingsdaten lediglich allgemeine Antworten. CTI hingegen erfordert aktuellen Bedrohungskontext, präzise IOCs (Indicators of Compromise), organisatorische Relevanz und rollenbasierte Interpretation.
Das Model Context Protocol (MCP) ist ein offener Standard, der es KI-Modellen und -Anwendungen ermöglicht, sich über eine einheitliche Schnittstelle sicher mit externen Datenquellen, Tools und Diensten zu verbinden. MCP verwendet JSON-RPC 2.0 als zugrundeliegendes Kommunikationsprotokoll und bietet damit eine schlanke, zustandslose und sprachunabhängige Methode für Remote Procedure Calls (RPC).
Herkömmliche RAG-Systeme sind auf statische Wissensdatenbanken beschränkt. MCP wandelt RAG in dynamische, agentenbasierte Systeme um, indem es Funktionen wie Echtzeit-Datenzugriff und Wissensintegration aus mehreren Quellen realisiert.
MCP ermöglicht es RAG-Systemen, über den reinen Informationsabruf hinauszugehen und Aktionen auszuführen. Damit sind CTI HORIZON™ Nutzer in der Lage, Datenbankaktualisierungen auf der Grundlage abgerufener Informationen durchzuführen, Geschäftsprozesse durch API-Aufrufe auszuführen oder auch komplexe Arbeitsabläufe über mehrere Systeme hinweg zu erledigen.
Zusätzlich ermöglicht die asvin-Software dynamische Wissensaktualisierungen. So lassen sich Wissensdatenbanken automatisch mit neuen Informationen updaten, die Software lernt zukünftig aus Benutzerinteraktionen und Systemrückmeldungen, und die Datenaktualität ist durch regelmäßiges Synchronisieren sichergestellt.
Über asvin
Die asvin GmbH ist ein in Stuttgart ansässiges Cybersecurity-Unternehmen, das auf Cyber-Threat- und Risk-Intelligence für vernetzte Produkte, industrielle Infrastrukturen und komplexe Lieferketten spezialisiert ist. Mit KI-gestützter Analyse, kontextbasierter Risikobewertung und automatisierten CTI-Reports unterstützt asvin Organisationen dabei, Bedrohungen frühzeitig zu identifizieren, Risiken zu priorisieren und regulatorische Anforderungen effizient umzusetzen. https://asvin.io/

Konrad Buck
Leiter der Presse- und Öffentlichkeitsarbeit
Background & Expert Access für Journalisten
- Vertiefende Einblicke in asvin-Produkte & Technologien
- Einschätzungen aktueller Cybervorfälle und Erläuterungen zu Sicherheitslagen
- Expertenkommentare & Hintergrundgespräche – Unser CEO Mirko Ross ist anerkannter Experte und medienerprobter Informant im Themenspektrum Cyberlage, Hacktivismus, Regulierung und KI-Nutzung.
Ich spreche offen, faktenbasiert und ohne PR-Spin. Ich bin ein ehemaliger IT-Journalist mit jahrzehntelanger Erfahrung im IT- und Cybersicherheitsbereich und kenne die Höhen und Tiefen der Branche. Auf Anfrage sind auch vertrauliche Gespräche möglich.