AUTOMOTIVE CYBERSECURITY
Bereit für die nächste Ära der Automotive Cybersecurity
Cyberrisiken verändern sich, je stärker Fahrzeuge vernetzt, softwaredefiniert und von KI geprägt sind. asvin arbeitet mit Organisationen der Automobilbranche zusammen, um Herausforderungen der Cybersicherheit in ihrem jeweiligen Kontext zu verstehen und mögliche Lösungswege auszuloten.
DIE HERAUSFORDERUNG
Orientierung in einer komplexen und sich wandelnden Bedrohungslage in der Automobilindustrie
Der Wandel hin zu softwaredefinierten und zunehmend KI-gestützten Fahrzeugen verändert die Cybersicherheitslandschaft der Automobilindustrie. Herausforderungen können in Entwicklung, Produktion und Post-Production entstehen. Beteiligt sind komplexe E/E-Architekturen, Domain-ECUs und Beziehungen entlang der Lieferkette.
Automobilunternehmen müssen verstehen, wie neue Bedrohungen mit ihren eigenen Strukturen, Verantwortlichkeiten und ihrem Risikomanagement zusammenhängen. Die richtige Antwort hängt von der konkreten Herausforderung und ihrem Kontext ab.
KI-BEZOGENE BEDROHUNGEN
Die Auswirkungen von KI auf die Automotive Cybersecurity verstehen
KI verändert die Bedrohungslage für die Automobilindustrie. Neue und sich weiterentwickelnde Bedrohungen müssen im Cyber-Risikomanagement der Automobilbranche berücksichtigt werden.
Böswillige, KI-gestützte Angriffe können Risiken in mehreren Bereichen verursachen, darunter Fahrzeugsicherheit, Betriebsunterbrechungen, finanzielle Verluste, Datenschutz, öffentliches Vertrauen und Reputation. Wer Kontext und mögliche Folgen dieser Bedrohungen kennt, kann fundiert entscheiden, wo er seine Aufmerksamkeit bündelt.
OEMs und Lieferketten
Cybersecurity-Herausforderungen können Unternehmensgrenzen überschreiten
Cyberrisiken im Automobilbereich können OEMs, Tier-1- und Tier-2-Zulieferer sowie weitere Partner im Mobilitätsökosystem betreffen. Dadurch ist oft schwer nachvollziehbar, wie sich eine Bedrohung oder ein Vorfall auf Verantwortlichkeiten, Beziehungen und das Risikomanagement einer Organisation auswirkt.
asvin untersucht gemeinsam mit Organisationen Cybersecurity-Herausforderungen in ihrem jeweiligen Kontext Risk by Context™ und CTI HORIZON™ sind Teil des Angebots von asvin. Welche Form der Zusammenarbeit passt, hängt von der jeweiligen Herausforderung ab.
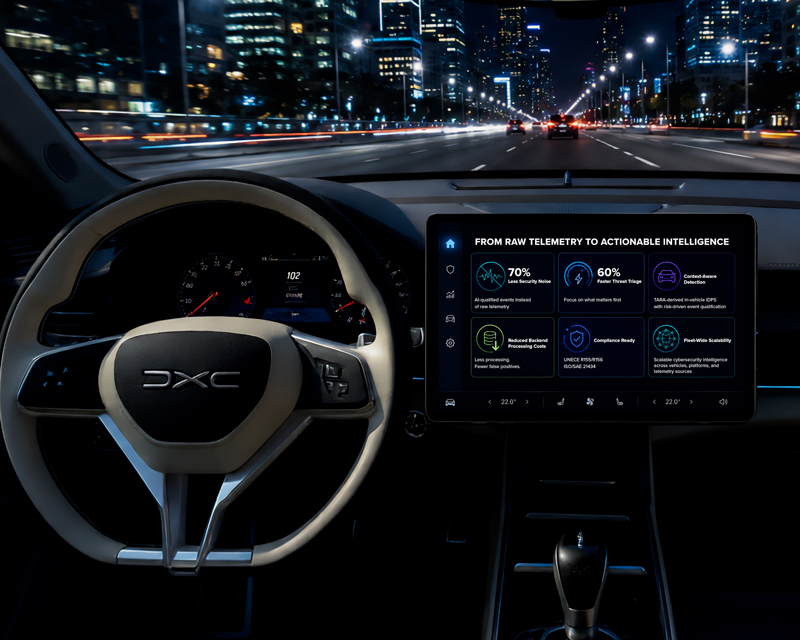
Sicherheitsereignisse im Fahrzeug mit Cyber Threat Intelligence verknüpfen.
Vernetzte Fahrzeuge können große Mengen sicherheitsrelevanter Telemetriedaten erzeugen. In einem gemeinsamen Use Case untersuchten DXC Technology / DXC Luxoft und asvin, wie sich Sicherheitsereignisse auf Fahrzeugebene mit Cyber Threat Intelligence verknüpfen lassen.
DXC Luxoft setzte eine TARA-basierte Risikoanalyse und eine maßgeschneiderte Logik zur Angriffserkennung und -abwehr (Intrusion Detection and Prevention) im Fahrzeug ein. So entstanden kuratierte Sicherheitsereignisse mit fahrzeugspezifischem Kontext. asvin korrelierte diese Ereignisse mit externen Threat-Intelligence-Quellen. Die dabei eingesetzte Cyber-Threat-Intelligence-Funktion bildet auch die Grundlage von CTI HORIZON™.
Der Fall zeigt, wie die Partner eine konkrete Cybersecurity-Herausforderung angegangen sind: Sie haben die Erkennung im Fahrzeug mit Bedrohungsanalyse und Reaktion im Backend verbunden. Er ist ein Beispiel für gemeinsame Problemlösung im Automobilumfeld.
KUNDEN & PARTNER
Zusammenarbeit mit Automobilunternehmen und Partnern im Ökosystem
Herausforderungen der Automotive Cybersecurity enden selten an Unternehmensgrenzen. asvin arbeitet mit Kunden und Partnern aus der Automobilbranche an Themen, die von neuen Risiken wie Shadow AI und unklaren Zugriffsrechten bis zu Cyber Threat Intelligence und dem Patch-Management von Zulieferern reichen.
Software-Update-Zyklen werden kürzer, sind aber nicht immer zwischen den Zulieferern abgestimmt. Bei Legacy-Produkten ist vertraglich oft nicht klar geregelt, wer für Sicherheitspatches verantwortlich ist und wie lange.
Partner
Kunde
Partner
Partner
INSIGHTS & PERSPEKTIVEN
Insights zur Automotive Cybersecurity entdecken
Erfahren Sie mehr über Automotive Cybersecurity
KONTAKT
Sprechen wir über Automotive Cybersecurity
Sprechen Sie mit Mirko Ross über Ihre Herausforderungen, die Ihre OEM-Organisation betrifft. In einem ersten Gespräch können Sie herausfinden, wie asvin Sie in Ihrer konkreten Situation unterstützen kann.
Direkter Austausch
Erzählen Sie uns, woran Ihre Organisation arbeitet
Relevante Expertise
Agentische KI und weitere Cybersecurity-Themen
Vertraulich
Unverbindlich
Mirko Ross
CEO und Gründer
Ihr Ansprechpartner für Strategien in der Automotive Cybersecurity, KI-gestützte Threat Intelligence und deren Umsetzung.