Zwölf Stunden bis zum Angriff: Wie KI-Agenten die Regeln der industriellen Sicherheit neu definieren
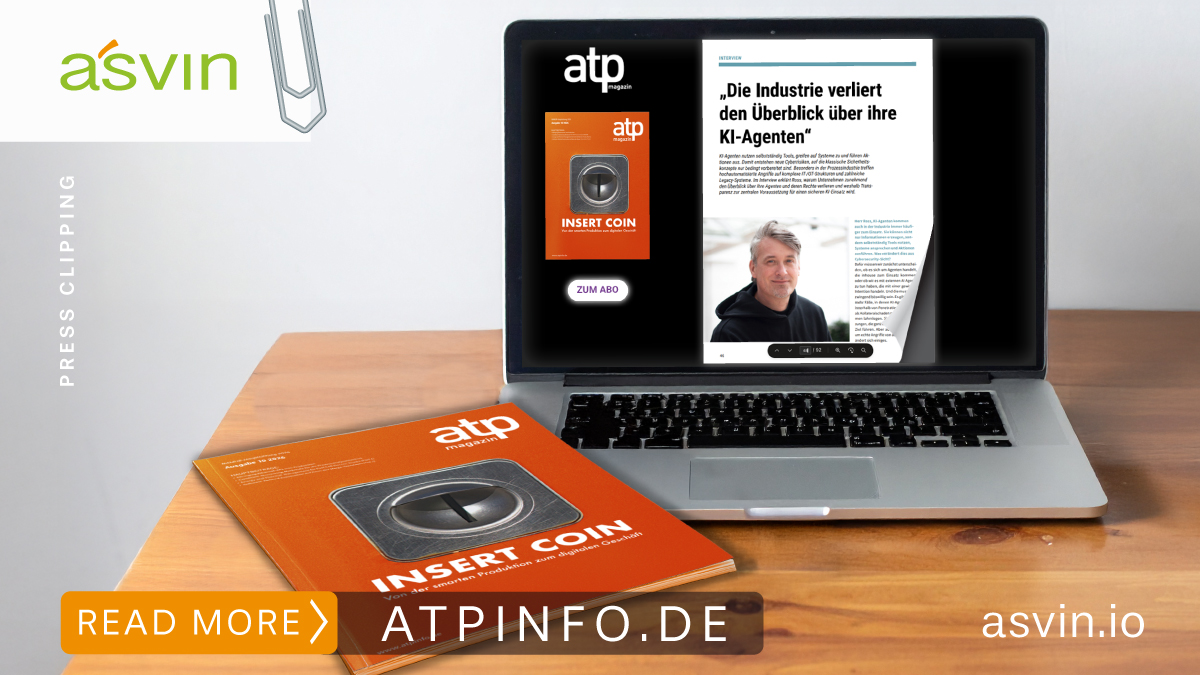
asvin CEO Mirko Ross erklärt im ATP Magazin, warum Unternehmen den Überblick über ihre KI-Agenten verlieren und warum Transparenz jetzt die wichtigste Voraussetzung für mehr Sicherheit ist. Weniger als zwölf Stunden: So schnell wird eine neu veröffentlichte Schwachstelle heute ausgenutzt. Vor fünf Jahren dauerte das noch drei Wochen, im vergangenen Jahr drei Tage.
„Das Zeitfenster um auf Schwachstellen zu reagieren, Patches zu erstellen und zu installieren, hat sich dramatisch reduziert. Es ist faktisch nahezu unmöglich geworden“, sagt Mirko Ross, Gründer und Geschäftsführer von asvin, im Interview in der aktuellen Ausgabe des ATP-Magazins.
Treiber dieser Entwicklung sind KI-Agenten.
Sie liefern nicht nur Antworten, sondern nutzen selbstständig Tools, greifen auf Systeme zu und führen Aktionen aus. Dadurch werden Angriffe häufiger, stärker automatisiert und lassen sich leichter skalieren. Für die Prozessindustrie ist das besonders heikel, weil dort komplexe IT-/OT-Strukturen auf zahlreiche Legacy-Systeme treffen.
Panik hält Ross dennoch für unangebracht. Viele der bekannt gewordenen Vorfälle gehen auf menschliche Fehler zurück, etwa wenn ein Modell ohne klare Grenzen Zugriff auf den gesamten Werkzeugkasten erhält.
Schwerer wiegt aus seiner Sicht, dass vielen Unternehmen das Know-how fehlt, um sich abzusichern. Wegen des wirtschaftlichen Drucks setzen sie KI-Agenten trotzdem ein, oft nach dem Motto „Was kann schon schiefgehen?“.
Dabei lässt sich kaum kontrollieren, was ein Agent tatsächlich tut. KI-Agenten arbeiten nicht deterministisch, sondern statistisch. Klassische Monitoring-Tools messen Traffic und dokumentieren Zugriffe, erkennen aber nicht die Absicht hinter einer Aktion.
Hinzu kommt ein strukturelles Problem: Agenten sind Identitäten, wenn auch keine menschlichen. Im Identity Management sind sie bislang nicht vorgesehen. So entsteht Schatten-KI, und viele Unternehmen wissen nicht mehr, wie viele Agenten bei ihnen laufen und welche Rechte diese haben.
Für Ross steht deshalb Transparenz am Anfang.
Für Ross steht deshalb Transparenz am Anfang. Unternehmen müssen klären, welche Agenten es gibt, wer sie erzeugt hat, was sie dürfen und welche niemand mehr nutzt. Erst dann lässt sich entscheiden, wo ein Risiko tragbar ist und wo nicht. Wie viel auf dem Spiel steht, fasst er in einem Satz zusammen:
„Gehackte KI-Agenten sind keine reine Software-Bedrohung, sondern können Mensch und Umwelt gefährden.“
Im vollständigen Interview geht es außerdem um den Hugging Face Vorfall und um die Frage, warum sich die wahre Absicht hinter einem Prompt womöglich nie zuverlässig automatisiert erkennen lässt.
Lesen nachlesen im ATP-Magazin: https://atpinfo.de/ausgabe/atp-magazin-10-2026/

Konrad Buck
Leiter der Presse- und Öffentlichkeitsarbeit
Hintergrund & Expertenzugang für Medien
- Produkt- & Technologieeinblicke – Technischer Kontext, Lösungsarchitektur und praxisnahe Anwendungsbeispiele für Fach- und Wirtschaftspresse.
- Expertenkommentare & Hintergrundgespräche – Unser CEO steht als Expert:innenquelle zu aktuellen Entwicklungen in der Cybersicherheit, Bedrohungslandschaften sowie den Auswirkungen von KI auf Sicherheit und Regulierung zur Verfügung.
Ich spreche offen, faktenbasiert und ohne PR-Floskeln. Als ehemaliger IT-Journalist mit jahrzehntelanger Erfahrung in der IT- und Cybersicherheitsbranche kenne ich die Höhen und Tiefen der Industrie. Hintergrundgespräche off the record sind auf Anfrage möglich.