CYBER THREAT INTELLIGENCE
Aus der Flut an Bedrohungsinformationen werden klare Prioritäten.
Organisationen bekommen immer mehr Informationen über Cyberbedrohungen. KI-gestützte Cyber Threat Intelligence zeigt Ihnen, welche Bedrohungen für Ihr Unternehmen relevant sind und was Aufmerksamkeit verdient. Das funktioniert auch ohne SOC oder SIEM.
DIE HERAUSFORDERUNG
Immer mehr Informationen. Die entscheidende Frage bleibt: Was betrifft uns?
Meldungen zu Schwachstellen, Bedrohungsberichte, Angriffskampagnen und Warnungen von Lieferanten konkurrieren um Aufmerksamkeit. Jede Meldung kann eine reale Entwicklung beschreiben. Wie wichtig sie ist, hängt aber von der Organisation ab, die sie erhält.
- Wird die betroffene Technologie eingesetzt?
- Welche Geschäftsprozesse hängen davon ab?
- Was ist über Ausnutzung, Exposition und Schutzmaßnahmen bekannt?
Die Antworten liegen oft verteilt bei Security, IT, Fachbereichen und Lieferanten.
Cyber Threat Intelligence führt diese Perspektiven zusammen. So verstehen Organisationen, warum eine Entwicklung relevant sein kann und was als Nächstes Aufmerksamkeit verdient.
CYBER THREAT INTELLIGENCE VERSTEHEN
Bedrohungen verstehen. Sicherheitsentscheidungen fundiert treffen.
Cyber Threat Intelligence (CTI) macht aus Informationen über Cyberbedrohungen einen Kontext, auf dessen Grundlage sich bessere Entscheidungen treffen lassen. Sie zeigt Organisationen, was passiert, ob es ihr Geschäft betreffen könnte und was als Nächstes Aufmerksamkeit verdient.
Cyber Threat Intelligence bietet auch für sich allein einen Mehrwert, gerade für Organisationen ohne SOC oder SIEM. Wo diese Funktionen vorhanden sind, liefert CTI Input für den Sicherheitsbetrieb. Umgekehrt können operative Erkenntnisse die Bedrohungsbewertung ergänzen.
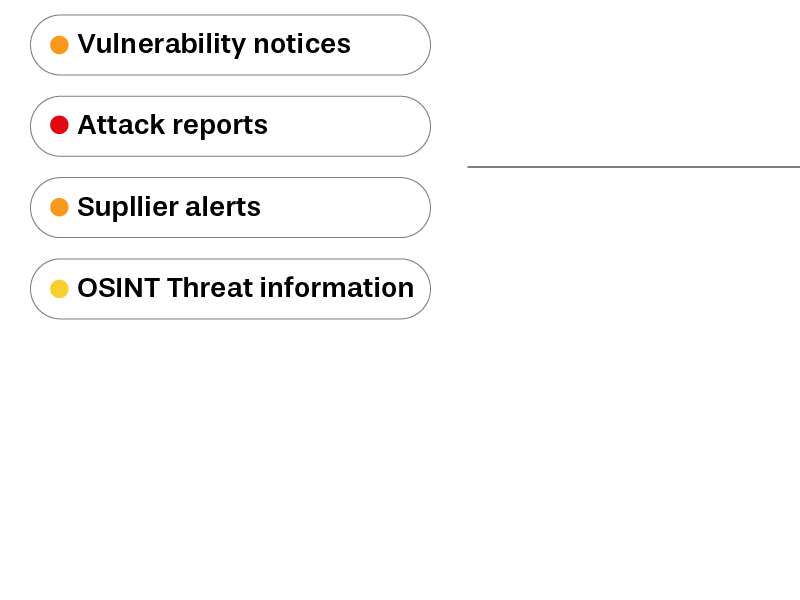
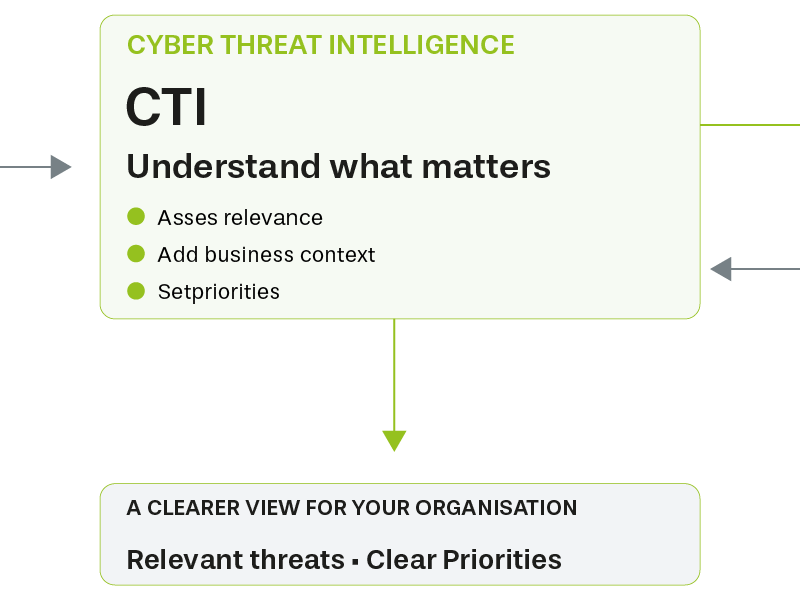
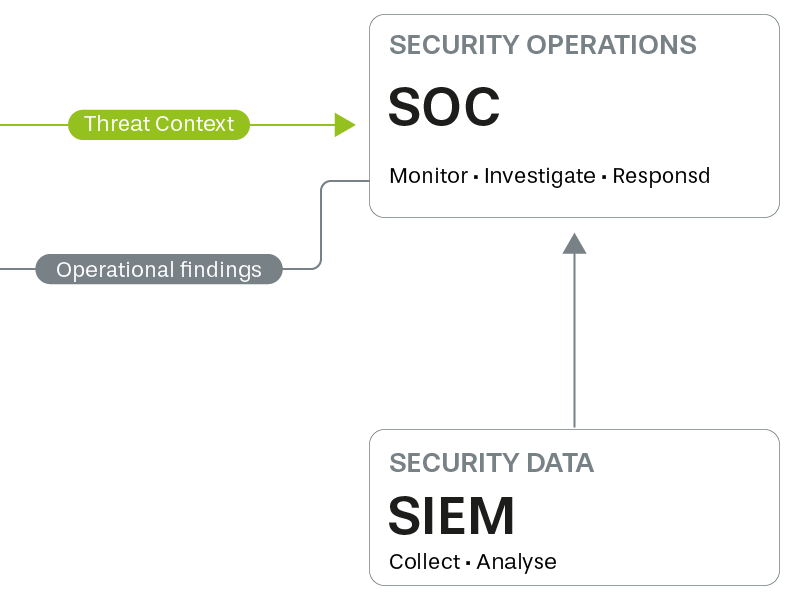
CTI funktioniert eigenständig und kann ein SOC oder SIEM ergänzen.
KOSTENLOSER LEITFADEN FÜR ENTSCHEIDERKOSTENLOSER LEITFADEN FÜR ENTSCHEIDER
Welche Cyberbedrohungen verdienen Ihre Aufmerksamkeit?
Unser Leitfaden zeigt, worauf eine fundierte Priorisierung von Bedrohungen beruht, wie aus einem ersten Signal eine konkrete Prüfaufgabe wird und mit welchen Fragen Ihre Organisation ihr Vorgehen überprüfen kann.
Er enthält ein Praxisbeispiel und fünf Fragen für Entscheider und Sicherheitsteams.
VON DER INFORMATION ZUM HANDELN
Ein Bedrohungssignal ist der Ausgangspunkt für eine Bewertung.
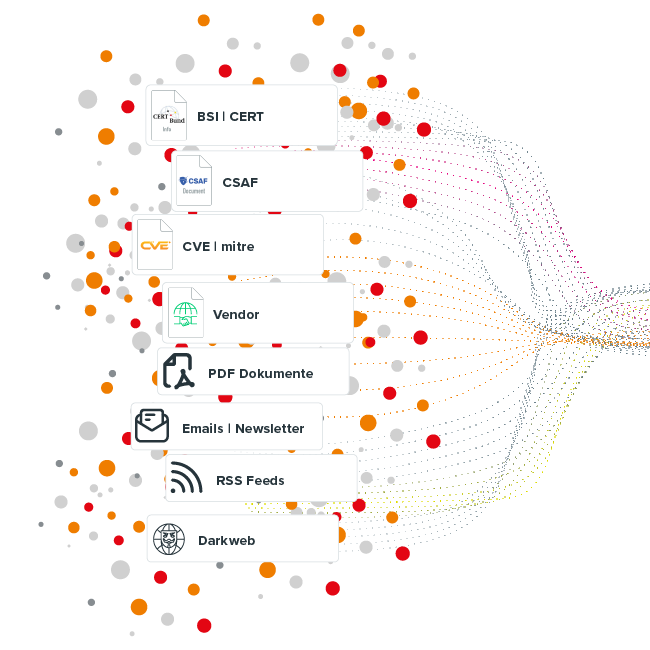
Eine Schwachstelle, eine Angriffskampagne oder eine Lieferantenwarnung sagt für sich allein noch nicht aus, wie stark eine Organisation betroffen ist. Eine belastbare Bewertung verknüpft externe Informationen mit dem Geschäftskontext, trennt bestätigte Fakten von Hinweisen und benennt, was noch geprüft werden muss.
So haben Entscheider und Fachleute eine gemeinsame Grundlage, um festzulegen, was untersucht wird, wer zuständig ist und wann Handlungsbedarf besteht.
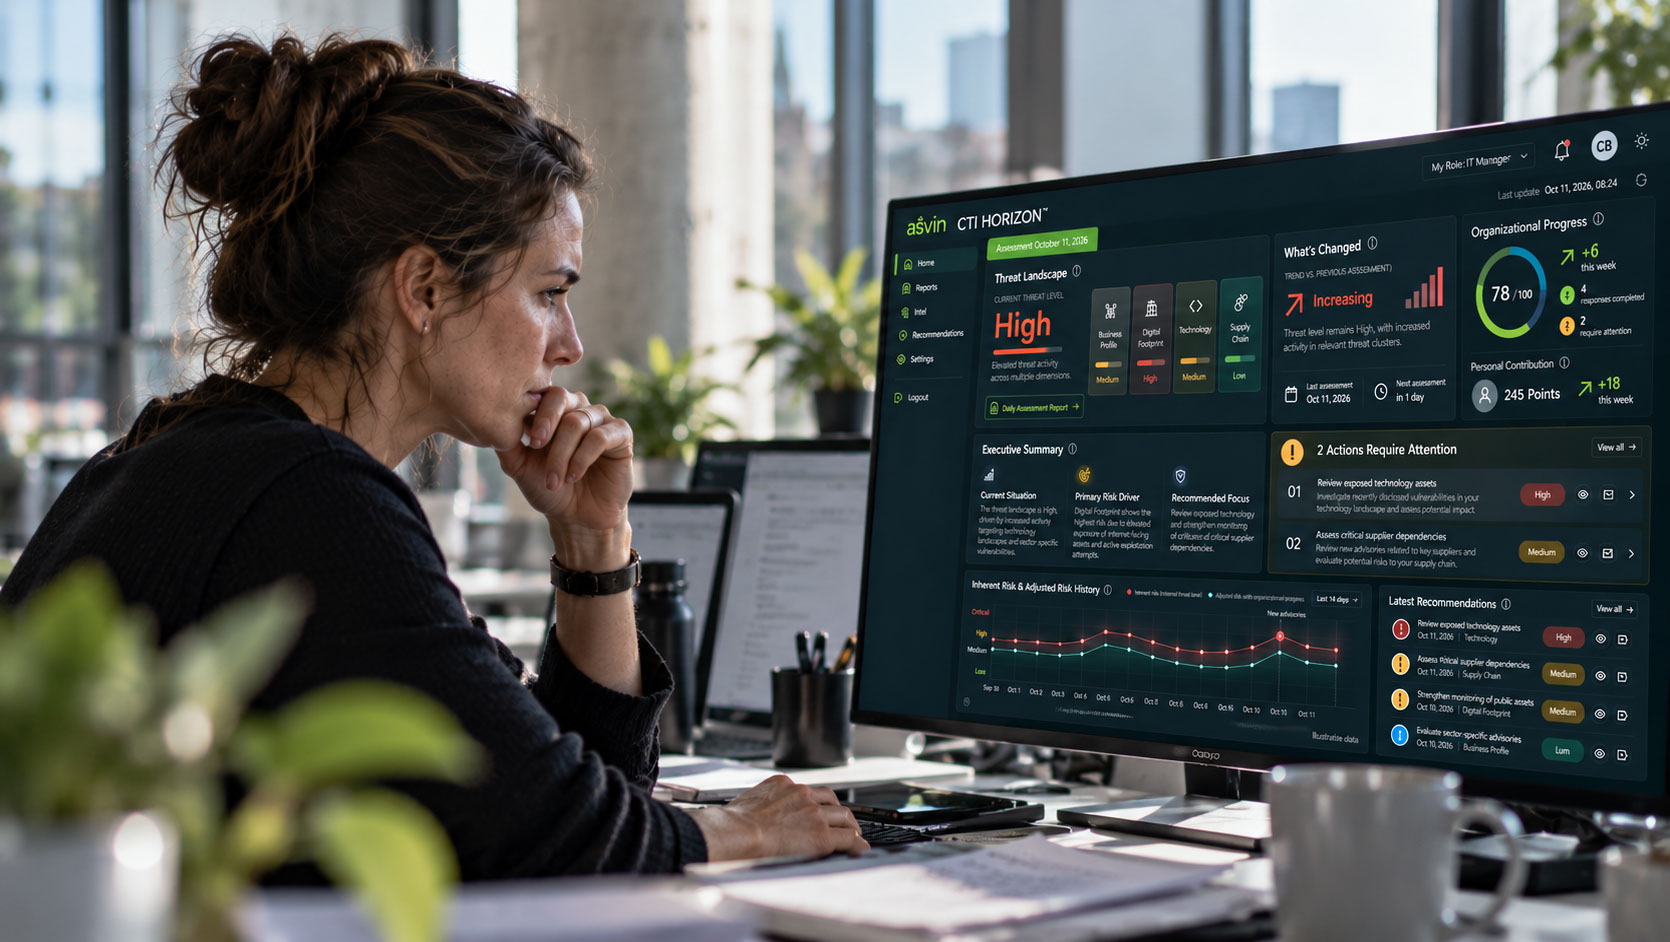
Erfahren Sie, wie CTI HORIZON™ externe Bedrohungssignale in kontextbasierte Prioritäten übersetzt, mit denen Ihr Team arbeiten kann.
DIE ROLLE VON KI
Mit KI die Menge an Bedrohungsinformationen bewältigen.
KI kann große Mengen an Bedrohungsinformationen strukturieren und bewerten. Dadurch fällt es leichter, sich auf die Entwicklungen zu konzentrieren, die für eine Organisation relevant sein können.
Kontext und Belege bleiben dabei unverzichtbar. Fachleute validieren wichtige Erkenntnisse, schließen Wissenslücken und entscheiden, welche Maßnahmen angemessen sind. Mit KI-gestützter Analyse können Teams große Informationsmengen verarbeiten, und die Bewertung bleibt trotzdem nachvollziehbar und verantwortbar.
EINE GRUNDLAGE FÜR DIE PRIORISIERUNG
Eine klare Priorität braucht eine Begründung.
Diese fünf Fragen helfen Organisationen einzuschätzen, warum eine Bedrohung Aufmerksamkeit verdient und was sie als Nächstes klären müssen.
01
Geschäftliche Relevanz
Ist die betroffene Technologie, das Produkt oder der Anbieter für Ihre Organisation relevant?
02
Belege
Was ist über die Bedrohung bekannt? Wurde eine Ausnutzung beobachtet, gemeldet oder wird sie für möglich gehalten?
03
Operative Auswirkungen
Welche Services, Prozesse oder Abhängigkeiten könnten betroffen sein?
04
Technische Voraussetzungen
Könnte das Problem Ihre Umgebung betreffen, wenn man Exposition und Schutzmaßnahmen berücksichtigt?
05
Dringlichkeit und offene Fragen
Was muss geklärt werden, von wem und bis wann?
Eine Priorität ist ein Anlass zur Prüfung. Ob weitere Maßnahmen nötig sind, zeigen die Ergebnisse.
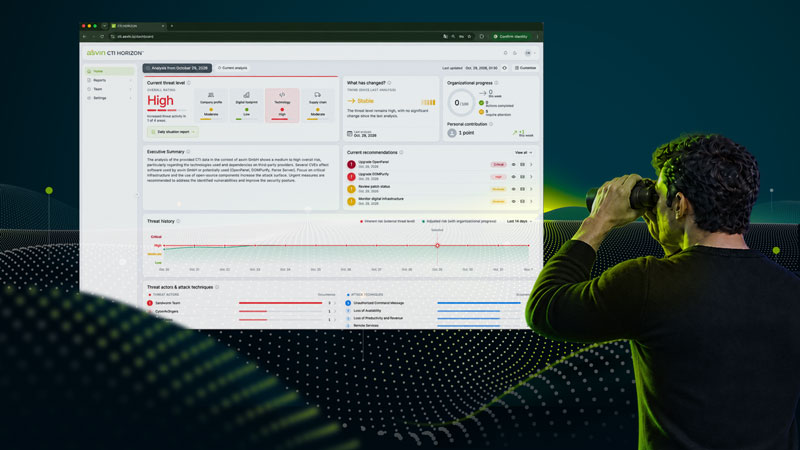
Erfahren Sie, welche Cyberbedrohungen für Ihr Unternehmen von Bedeutung sind – und worauf Sie als Nächstes achten sollten
CTI HORIZON™ bewertet externe Bedrohungsinformationen KI-gestützt im verfügbaren Geschäftskontext. Die priorisierten Entwicklungen erscheinen in einem entscheidungsorientierten Lagebild für Management, Informationssicherheit und operative Teams.
Organisationen können mit externen Informationen und öffentlich verfügbarem Geschäftskontext starten. Eine dauerhafte Anbindung an interne IT- oder OT-Systeme ist nicht nötig.
INSIGHTS & PERSPEKTIVEN
Insights in eine sich wandelnde Bedrohungslandschaft
Erfahren Sie mehr über Cyber Threat Intelligence
KONTAKT
In einem Erstgespräch zeigen wir Ihnen, welchen Mehrwert
CTI HORIZON™ für Ihr Unternehmen bietet.
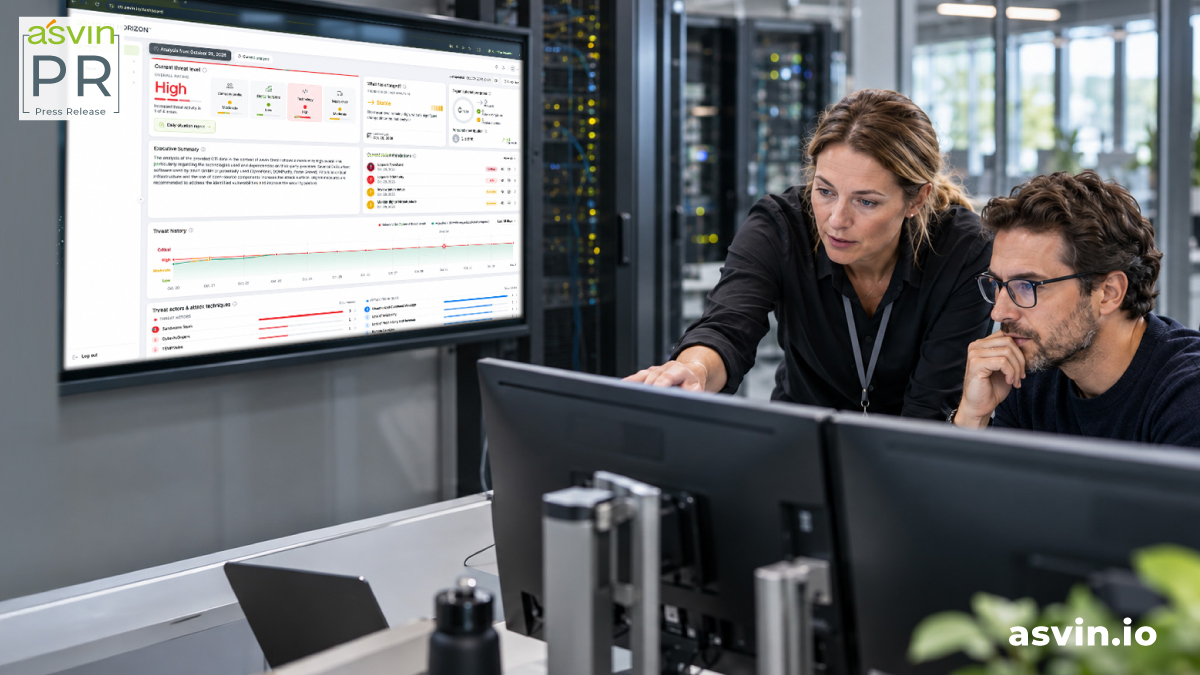
Sehen Sie in einer Demo, wie CTI HORIZON™ Ihre Bedrohungslage bewertet und daraus klare Prioritäten ableitet.
30 Minuten
Teams oder vor Ort
Direkter Austausch
mit unseren Experten
Vertraulich
und unverbindlich